Как определить тип актуальных угроз безопасности персональных данных
При применении документа следует учитывать, что Постановлением Правительства РФ от 01.11.2012 N 1119 утверждены новые Требования к защите персональных данных при их обработке в информационных системах персональных данных.
3. Классификация угроз безопасности персональных данных
Состав и содержание УБПДн определяется совокупностью условий и факторов, создающих опасность несанкционированного, в том числе случайного, доступа к ПДн.
Совокупность таких условий и факторов формируется с учетом характеристик ИСПДн, свойств среды (пути) распространения информативных сигналов, содержащих защищаемую информацию, и возможностей источников угрозы.
К характеристикам ИСПДн, обусловливающим возникновение УБПДн, можно отнести категорию и объем обрабатываемых в ИСПДн персональных данных, структуру ИСПДн, наличие подключений ИСПДн к сетям связи общего пользования и (или) сетям международного информационного обмена, характеристики подсистемы безопасности ПДн, обрабатываемых в ИСПДн, режимы обработки персональных данных, режимы разграничения прав доступа пользователей ИСПДн, местонахождение и условия размещения технических средств ИСПДн.
Информационные системы ПДн представляют собой совокупность информационных и программно-аппаратных элементов, а также информационных технологий, применяемых при обработке ПДн.
Основными элементами ИСПДн являются:
персональные данные, содержащиеся в базах данных, как совокупность информации и ее носителей, используемых в ИСПДн;
информационные технологии, применяемые при обработке ПДн;
технические средства, осуществляющие обработку ПДн (средства вычислительной техники, информационно-вычислительные комплексы и сети, средства и системы передачи, приема и обработки ПДн, средства и системы звукозаписи, звукоусиления, звуковоспроизведения, переговорные и телевизионные устройства, средства изготовления, тиражирования документов и другие технические средства обработки речевой, графической, видео- и буквенно-цифровой информации) (далее — технические средства ИСПДн);
программные средства (операционные системы, системы управления базами данных и т.п.);
средства защиты информации;
вспомогательные технические средства и системы (ВТСС) — технические средства и системы, их коммуникации, не предназначенные для обработки ПДн, но размещенные в помещениях (далее — служебные помещения), в которых расположены ИСПДн, их технические средства (различного рода телефонные средства и системы, средства вычислительной техники, средства и системы передачи данных в системе радиосвязи, средства и системы охранной и пожарной сигнализации, средства и системы оповещения и сигнализации, контрольно-измерительная аппаратура, средства и системы кондиционирования, средства и системы проводной радиотрансляционной сети и приема программ радиовещания и телевидения, средства электронной оргтехники, средства и системы электрочасофикации).
Свойства среды (пути) распространения информативных сигналов, содержащих защищаемую информацию, характеризуются видом физической среды, в которой распространяются ПДн, и определяются при оценке возможности реализации УБПДн.
Возможности источников УБПДн обусловлены совокупностью способов несанкционированного и (или) случайного доступа к ПДн, в результате которого возможно нарушение конфиденциальности (копирование, неправомерное распространение), целостности (уничтожение, изменение) и доступности (блокирование) ПДн.
Угроза безопасности ПДн реализуется в результате образования канала реализации УБПДн между источником угрозы и носителем (источником) ПДн, что создает условия для нарушения безопасности ПДн (несанкционированный или случайный доступ).
Основными элементами канала реализации УБПДн (рисунок 1) являются:
источник УБПДн — субъект, материальный объект или физическое явление, создающие УБПДн;
среда (путь) распространения ПДн или воздействий, в которой физическое поле, сигнал, данные или программы могут распространяться и воздействовать на защищаемые свойства (конфиденциальность, целостность, доступность) ПДн;
носитель ПДн — физическое лицо или материальный объект, в том числе физическое поле, в котором ПДн находят свое отражение в виде символов, образов, сигналов, технических решений и процессов, количественных характеристик физических величин.
│ Источник │ │ ПДн и воздействий │ │ │
│угроз безопасности││ Приемник ││ Носитель ПДн │
│ ПДн │ │информативного сигнала │ │ │
Рисунок 1. Обобщенная схема канала реализации угроз
безопасности персональных данных
Носители ПДн могут содержать информацию, представленную в следующих видах:
акустическая (речевая) информация (РИ), содержащаяся непосредственно в произносимой речи пользователя ИСПДн при осуществлении им функции голосового ввода ПДн в ИСПДн либо воспроизводимая акустическими средствами ИСПДн (если такие функции предусмотрены технологией обработки ПДн), а также содержащаяся в электромагнитных полях и электрических сигналах, которые возникают за счет преобразований акустической информации;
видовая информация (ВИ), представленная в виде текста и изображений различных устройств отображения информации средств вычислительной техники, информационно-вычислительных комплексов, технических средств обработки графической, видео- и буквенно-цифровой информации, входящих в состав ИСПДн;
информация, обрабатываемая (циркулирующая) в ИСПДн, в виде электрических, электромагнитных, оптических сигналов;
информация, обрабатываемая в ИСПДн, представленная в виде бит, байт, файлов и других логических структур.
В целях формирования систематизированного перечня УБПДн при их обработке в ИСПДн и разработке на их основе частных моделей применительно к конкретному виду ИСПДн угрозы классифицируются в соответствии со следующими признаками (рисунок 2):
по виду защищаемой от УБПДн информации, содержащей ПДн;
по видам возможных источников УБПДн;
по типу ИСПДн, на которые направлена реализация УБПДн;
по способу реализации УБПДн;
по виду нарушаемого свойства информации (виду несанкционированных действий, осуществляемых с ПДн);
по используемой уязвимости;
по объекту воздействия.
По видам возможных источников УБПДн выделяются следующие классы угроз:
угрозы, связанные с преднамеренными или непреднамеренными действиями лиц, имеющих доступ к ИСПДн, включая пользователей ИСПДн, реализующих угрозы непосредственно в ИСПДн (внутренний нарушитель);
угрозы, связанные с преднамеренными или непреднамеренными действиями лиц, не имеющих доступа к ИСПДн, реализующих угрозы из внешних сетей связи общего пользования и (или) сетей международного информационного обмена (внешний нарушитель).
Кроме того, угрозы могут возникать в результате внедрения аппаратных закладок и вредоносных программ.
По типу ИСПДн, на которые направлена реализация УБПДн, выделяются следующие классы угроз:
угрозы безопасности ПДн, обрабатываемых в ИСПДн на базе автономного автоматизированного рабочего места (АРМ);
угрозы безопасности ПДн, обрабатываемых в ИСПДн на базе АРМ, подключенного к сети общего пользования (к сети международного информационного обмена);
угрозы безопасности ПДн, обрабатываемых в ИСПДн на базе локальных информационных систем без подключения к сети общего пользования (к сети международного информационного обмена);
угрозы безопасности ПДн, обрабатываемых в ИСПДн на базе локальных информационных систем с подключением к сети общего пользования (к сети международного информационного обмена);
угрозы безопасности ПДн, обрабатываемых в ИСПДн на базе распределенных информационных систем без подключения к сети общего пользования (к сети международного информационного обмена);
угрозы безопасности ПДн, обрабатываемых в ИСПДн на базе распределенных информационных систем с подключением к сети общего пользования (к сети международного информационного обмена).
По способам реализации УБПДн выделяются следующие классы угроз:
угрозы, связанные с НСД к ПДн (в том числе угрозы внедрения вредоносных программ);
угрозы утечки ПДн по техническим каналам утечки информации;
угрозы специальных воздействий на ИСПДн.
По виду несанкционированных действий, осуществляемых с ПДн, выделяются следующие классы угроз:
угрозы, приводящие к нарушению конфиденциальности ПДн (копированию или несанкционированному распространению), при реализации которых не осуществляется непосредственного воздействия на содержание информации;
угрозы, приводящие к несанкционированному, в том числе случайному, воздействию на содержание информации, в результате которого осуществляется изменение ПДн или их уничтожение;
угрозы, приводящие к несанкционированному, в том числе случайному, воздействию на программные или программно-аппаратные элементы ИСПДн, в результате которого осуществляется блокирование ПДн.
По используемой уязвимости выделяются следующие классы угроз:
угрозы, реализуемые с использованием уязвимости системного ПО;
угрозы, реализуемые с использованием уязвимости прикладного ПО;
угрозы, возникающие в результате использования уязвимости, вызванной наличием в АС аппаратной закладки;
угрозы, реализуемые с использованием уязвимостей протоколов сетевого взаимодействия и каналов передачи данных;
угрозы, возникающие в результате использования уязвимости, вызванной недостатками организации ТЗИ от НСД;
угрозы, реализуемые с использованием уязвимостей, обусловливающих наличие технических каналов утечки информации;
угрозы, реализуемые с использованием уязвимостей СЗИ.
По объекту воздействия выделяются следующие классы угроз:
угрозы безопасности ПДн, обрабатываемых на АРМ;
угрозы безопасности ПДн, обрабатываемых в выделенных средствах обработки (принтерах, плоттерах, графопостроителях, вынесенных мониторах, видеопроекторах, средствах звуковоспроизведения и т.п.);
угрозы безопасности ПДн, передаваемых по сетям связи;
угрозы прикладным программам, с помощью которых обрабатываются ПДн;
угрозы системному ПО, обеспечивающему функционирование ИСПДн.
Приказ ФСТЭК России №21
Основные меры по обеспечению безопасности персональных данных при их обработке в ИСПДн, необходимых для выполнения установленных Правительством РФ и ФСТЭК России требований к защите персональных данных для каждого из уровней защищенности
- Главная страница
- Приказ
- Состав и содержание
Определение типа актуальных угроз безопасности персональных данных
Оператор персональных данных обязан определять тип угроз безопасности персональных данных, актуальных для информационной системы персональных данных (ИСПДн) в соответствии с требованиями ст.19 Федерального закона от 27.07.2006 №152-ФЗ «О персональных данных».

Законом о персональных данных определено, что под типом актуальных угроз безопасности персональных данных понимается совокупность условий и факторов, создающих актуальную опасность несанкционированного, в том числе случайного, доступа к персональным данным при их обработке в ИСПДн, результатом которого могут стать уничтожение, изменение, блокирование, копирование, предоставление, распространение персональных данных, а также иные неправомерные действия.
Согласно п.6 Требований к защите персональных данных при их обработке в ИСПДн, утвержденных постановлением Правительства РФ от 01.11.2012 №1119, установлены 3 (три) типа актуальных угроз безопасности персональных данных. Самый низкий тип угроз – третий, самый высокий – первый.
Тип угроз безопасности персональных данных определяется в зависимости от комбинаций актуальности угроз в ИСПДн (таблица 1):
- наличие недокументированных (недекларированных) возможностей (НДВ) в системном программном обеспечении (ПО), используемом в ИСПДн;
- наличие НДВ в прикладном ПО, используемом в ИСПДн.
Наличие НДВ в системном ПО, используемом в ИСПДн
Порядок определения актуальных угроз безопасности персональных данных в ИСПДн осуществляется в соответствии с Методикой определения актуальных угроз безопасности персональных данных при их обработке в информационных системах персональных данных, утвержденных ФСТЭК России, 2008 год.
Актуальной считается угроза, которая может быть реализована в ИСПДн и представляет опасность для персональных данных. Подход к составлению перечня актуальных угроз состоит в следующем. Для оценки возможности реализации угрозы применяются два показателя:
- Y₁ — уровень исходной защищенности ИСПДн;
- Y₂ — частота (вероятность) реализации рассматриваемой угрозы.
Коэффициент реализуемости угрозы Y определяться соотношением:
Y = (Y₁ + Y₂ )/ 20 .
По значению коэффициента реализуемости угрозы Y формируется вербальная интерпретация реализуемости угрозы следующим образом:
- если 0 ≤ Y ≤ 0,3 , то возможность реализации угрозы признается низкой;
- если 0,3 < Y ≤ 0,6 , то возможность реализации угрозы признается средней;
- если 0,6 < Y ≤ 0,8 , то возможность реализации угрозы признается высокой;
- если Y > 0,8 , то возможность реализации угрозы признается очень высокой.
Далее оценивается опасность каждой угрозы. При оценке опасности угроз безопасности персональных данных на основе опроса экспертов (специалистов в области защиты информации) определяется вербальный показатель опасности для рассматриваемой ИСПДн. Этот показатель имеет три значения:
- низкая опасность – если реализация угрозы может привести к незначительным негативным последствиям для субъектов персональных данных;
- средняя опасность – если реализация угрозы может привести к негативным последствиям для субъектов персональных данных;
- высокая опасность – если реализация угрозы может привести к значительным негативным последствиям для субъектов персональных данных.
Затем осуществляется выбор из общего (предварительного) перечня угроз безопасности тех, которые относятся к актуальным для данной ИСПДн, в соответствии с правилами, приведенными в таблице 2.
Таблица 2. Правила отнесения угрозы безопасности персональных данных к актуальной
| Возможность реализации угрозы | Показатель опасности угрозы | ||
| Низкая | Средняя | Высокая | |
| Низкая | неактуальная | неактуальная | актуальная |
| Средняя | неактуальная | актуальная | актуальная |
| Высокая | актуальная | актуальная | актуальная |
| Очень высокая | актуальная | актуальная | актуальная |
Пример определения типа актуальных угроз безопасности персональных данных
Приведем пример, как определить тип актуальных угроз безопасности персональных данных в ИСПДн, и результаты занесем в таблицу 3. Определим следующие условия, а именно, что обобщенный показатель, зависящий от технических и эксплуатационных характеристик ИСПДн, соответствует среднему уровню исходной защищенности (Y₁ = 5) . А вероятность возникновения угрозы наличие НДВ в системном ПО является низким ( Y₂ = 2) , а также наличие НДВ в прикладном ПО — средней ( Y₂ = 5) . Опасность каждой угрозы соответствует низкой опасности.
Таблица 3. Определение типа актуальных угроз безопасности персональных данных в ИСПДн
| Угрозы | Y₁ | Y₂ | Возможность реализации угрозы (Y) | Показатель опасности угрозы | Актуальность угрозы | |
| Наличие НДВ в системном ПО, используемом в ИСПДн | 5 | 2 | 0,35 | средняя | низкая | неактуально |
| Наличие НДВ в прикладном ПО, используемом в ИСПДн | 5 | 5 | 0,5 | средняя | низкая | неактуально |
По результатам таблицы 3 следует, что для ИСПДн актуальны угрозы третьего типа безопасности персональных данных. То есть для ИСПДн актуальны угрозы, не связанные с наличием НДВ в системном и прикладном ПО, используемом в ИСПДн.
Модель угроз безопасности персональных данных: что такое и как составлять
Модель угроз — это структурированное представление всей информации, влияющей на безопасность информационной системы (ИС), которое включает в себя расчет рисков воплощения угрозы в жизнь, а также оценку предполагаемых последствий. По сути, это взгляд на приложение и его окружение через призму безопасности.
В данной статье речь пойдет о модели угроз информационной системы персональных данных (ИСПДн).
Какие задачи решает модель угроз ИСПДн
Моделирование угроз помогает определить требования к безопасности системы или процесса. Это необходимо, если они имеют критически важное значение — например, обрабатывают или хранят в себе ценные данные.
Целью моделирования угроз является выявление потенциальных угроз и уязвимостей для снижения риска для IT-ресурсов.
При моделировании угроз формируются следующие положения:
- описание профилей потенциальных злоумышленников,
- каталог возможных угроз ИС.
Типы угроз ИСПДн
Под актуальными угрозами безопасности ПДн, согласно законодательству, подразумевается множество моментов, которые могут создать опасность нарушения конфиденциальности, целостности и доступности информации. Они, в свою очередь, могут привести к несанкционированному доступу, частичной потере или полному уничтожению важных данных.
На основании пункта 6 ПП РФ No1119 классифицируется три типа угроз:
- Самый опасный тип. Угрозы, связанные с наличием в системном программном обеспечении — например, в операционной системе — недекларированных возможностей.
- Угрозы, связанные с наличием в прикладном программном обеспечении недекларированных возможностей.
- Самый безопасный тип. Угрозы, не связанные с наличием недекларированных возможностей в системе.
Процесс разработки модели угроз безопасности персональных данных
Большинство работ, связанных с обеспечением безопасности, подразумевают подход к системе с точки зрения защитника. Моделирование угроз, наоборот, рассматривает систему с точки зрения потенциального злоумышленника. Если сделать моделирование угроз основным компонентом жизненного цикла разработки системы, это поможет повысить безопасность продукта.
Процесс моделирования угроз можно разделить на три этапа. Каждый этап документируется по мере выполнения. Итоговым документом становится модель угроз для приложения.
Шаг 1. Декомпозиция приложения
На этом этапе важно подробно разобрать приложение, поняв, как оно взаимодействует с внешними объектами — другими приложениями, инфраструктурой и т.д. Работа включает в себя создание сценариев использования, определение точек входа в приложение, и других сущностей, которые могут заинтересовать нарушителя.
Шаг 2. Определение и ранжирование угроз
Критически важным для идентификации угроз является использование методологии категоризации угроз. В России используется категоризация угроз, предоставляемая регулирующими органами РФ (пример). Существующими аналогами являются STRIDE (разработана сотрудниками Microsoft) или Application Security Frame (ASF).
Категоризация помогает определить угрозы и слабые места средств контроля безопасности. Списки общих угроз с примерами могут помочь в идентификации будущих атак на ИС. Примеры использования и злоупотребления проиллюстрируют, как существующие меры защиты могут быть обойдены или где существует недостаток защиты.
Шаг 3. Определение контрмер и мер по снижению риска
Уязвимость может быть уменьшена путем применения контрмер. Их можно определить с помощью списков сопоставления угроз и контрмер. После присвоения рейтинга риска угрозам на втором этапе можно отсортировать их по уровню и определить приоритетность усилий по снижению риска. Подробнее про методику можно прочитать тут.
Стратегия снижения риска может включать оценку угроз с точки зрения их воздействия на бизнес. После определения возможного воздействия варианты устранения риска могут быть следующими:
- Принять: решить, что воздействие на бизнес является приемлемым.
- Устранить: удалить компоненты, которые делают уязвимость возможной.
- Смягчить: добавить проверки или элементы управления, которые уменьшают воздействие риска или вероятность его возникновения.
Нормативная документация
Основным регулирующим документом в области защиты ПДн является ФЗ-152. Однако существуют и другие источники нормативной информации — акты и документы, вносящие дополнения:
- Документ «Базовая модель угроз безопасности персональных данных при их обработке в информационных системах персональных данных». Определяет понятие модели угроз, а также ее содержание.
- Методические рекомендации ФСБ РФ от 2015 года для определения угроз безопасности ПДн, предназначенные для государственных органов и операторов, использующих СКЗИ и разрабатывающих соответствующие МУ. Содержит рекомендации для органов государственной власти, а также для разработчиков частных моделей угроз при оперировании ИСПДн.
- «Методики определения угроз безопасности информации» от ФСТЭК. Объясняет порядок и содержание работ по определению угроз безопасности информации, которые могут возникнуть в ИС, АУС и пр.
- ПП РФ No1119 от 01.11.2012 «Об утверждении требований к защите персональных данных при их обработке в информационных системах персональных данных». Устанавливает требования к защите ПДн при их нахождении в ИС, а также уровни защиты этих данных.
- Приказ ФСТЭК No21. Устанавливает требования к мерам, необходимым при организации и техническом обеспечении безопасности ПДн.
- Приказ ФСБ РФ No378. Устанавливает состав организационных и технических мер по обеспечению безопасности персональных данных при их обработке в информационных системах с использованием средств криптографической защиты информации.
Согласно методике ФСТЭК модель угроз должна содержать следующие пункты:
- раздел «Общие положения», в котором указываются:
— акты, стандарты и документы, использующиеся при разработке МУ,
— наименования действующих лиц, причастных к разработке и эксплуатации МУ,
— отделы и сотрудники, ответственные за обеспечение ИБ.
- описание систем и сетей и их характеристика как объектов защиты,
- потенциальные негативные последствия, которые могут произойти при реализации угроз ИБ,
- потенциальные объекты системы, на которые могут быть нацелены объекты ИБ,
- источники угроз ИБ,
- способы реализации угроз ИБ,
- список актуальных угроз.
Если разработка ведется негосударственной структурой, в силу вступает приказ ФСТЭК No21, который содержит перечень мер для обеспечения того или иного уровня защищенности ПДн. План составления модели угроз остается тем же, однако существуют некоторые послабления.
- Согласно п. 6 оператор должен проводить оценку эффективности примененных мер не реже, чем один раз в 3 года.
- Согласно п. 10 оператор может выбирать средства защиты не из базового набора, если обоснована их экономическая нецелесообразность или их реализация по какой-то причине невозможна.
Вступительная часть модели угроз в защите персональных данных
Согласно положению модель угроз начинается с титульного листа. Также она должна содержать аннотацию, содержание и список аббревиатур. Данный титульный лист приведен в документе ФСТЭК «Методики определения угроз безопасности информации» .
Описание информационной системы
В данном пункте указывается общая информация об ИС: ее «местоположение», название, классы защиты и типы данных, обрабатываемых в ИС. Оптимальным описанием будет не копирка паспорта системы, но совокупность всей информации, которая даст человеку, не знакомому с ИС, приблизительное понимание ее работы.
Модель нарушителя и модель угроз
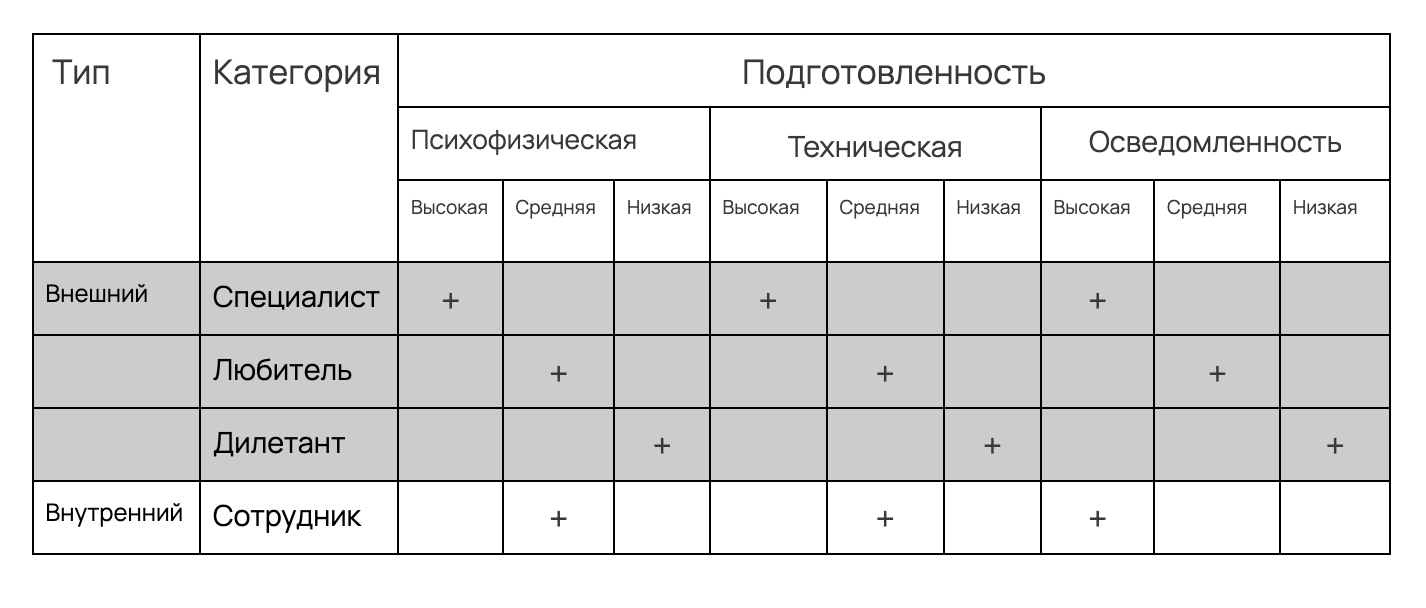
Модель нарушителя — это описательная модель потенциальных нарушителей, которая классифицируется согласно их опыту, знаниям, возможности использования ресурсов, мотивации и относительно способов осуществления угроз.
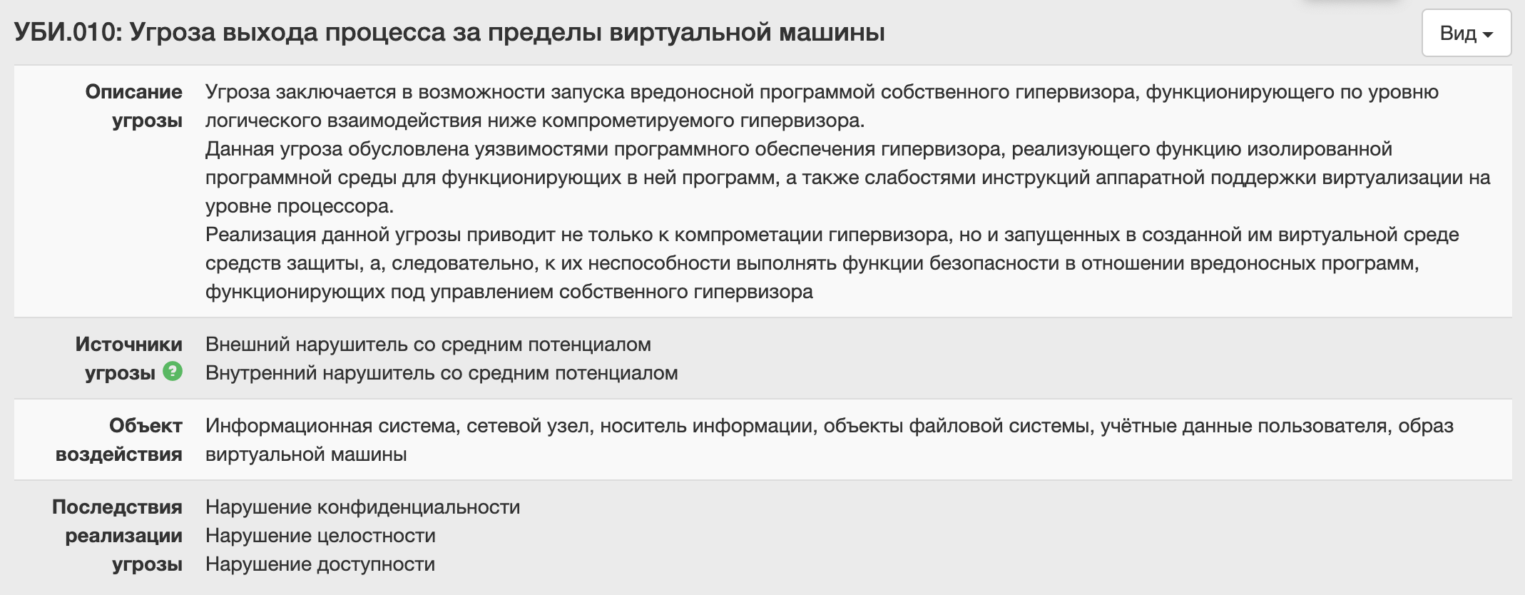
В качестве источника информации о возможных угрозах стоит использовать банк данных угроз безопасности информации, составленный ФСТЭК РФ. С ним можно ознакомиться тут.
При составлении модели угроз производится анализ ИС, после чего составляется примерный список актуальности нарушителей в рамках данной ИС. На этом этапе конкретные методологии отбора отсутствуют. Согласно банку угроз ФСТЭК нарушители делятся на три типа по уровню опасности:
- Низкий. К этой группе относится обычный человек, вне зависимости от его навыков владения различными инструментами.
- Средний. Человек, имеющий доступ к некоторым «закрытым» данным — например, к информации о свойствах и данных функционирования ИС.
- Высокий. Это человек или группа лиц, которые имеют доступ к разработке и использованию средств эксплуатации уязвимостей — например, иностранные спецслужбы.
Также на основании «Методик определения угроз безопасности информации» (ФСТЭК) нарушителей подразделяют на типы:
- Внешние нарушители (тип I) – лица, которые не имеют доступа к ИС и осуществляют угрозы извне.
- Внутренние нарушители (тип II) – лица, которые имеют единовременный или постоянный доступ к ИС.
Наибольший риск для ИС несут внутренние нарушители. Для оценки их возможностей следует проводить анализ принимаемых мер по допуску лиц для работы с ИС. Внешний нарушитель рассматривается в том случае, когда информационная система взаимодействует с другой ИС или пользователем за пределами контролируемой (защищаемой) зоны. Проще говоря, подключена к интернету.
Модель нарушителя по ФСБ
При составлении основных параметров модели нарушителя по ФСБ для государственных структур стоит учитывать, что у этой организации существуют свои методические рекомендации. Согласно им существует 6 основных типов, которые определяются контролируемой зоной, степенью доступа к оборудованию, использованием недокументированных возможностей и т. д.
Модель угроз безопасности ПДн по ФСТЭК
Базовая модель угроз безопасности по ФСТЭК представлена тут. Она освещает следующие пункты:
- классификация угроз безопасности ПДн,
- угрозы утечки по различным каналам,
- общие характеристики уязвимостей и угроз,
- типовые модели угроз безопасности.
Уязвимости
При построении модели угроз следует указывать возможные уязвимости. Поскольку данный документ не стоит изменять слишком часто, список потенциальных угроз следует представлять в формате классов уязвимостей. Составлять список уязвимостей с помощью сканера угроз — не лучшая идея. Так как корректировать модель придется на постоянной основе.
Лучше воспользоваться существующим ГОСТ Р 56546-2015. Данный документ классифицирует угрозы и уязвимости относительно:
- области происхождения,
- типов недостатков ИС,
- места возникновения уязвимости.
Размещайте инфраструктуру в А-ЦОД
Подходит для размещения государственных информационных систем до первого класса защищенности включительно в соответствии с приказом ФСТЭК № 17.
Список актуальных угроз безопасности ПДн
В обновленной методике от 05.02.2021 оценка угроз ИБ строится на основании более четких формулировок. ФСТЭК России определяет следующую информацию как исходные данные для определения актуальности угроз:
- База данных угроз ФСТЭК. На данный момент находится в состоянии опытной эксплуатации, однако уже предлагает более понятный интерфейс, если сравнивать с «классическим вариантом».
- Описание векторов атак, источниками которых могут быть CAPEC, ATT&CK, OWASP, STIX, WASC и др.
- Определенные оценки негативных последствий от возникновений угроз.
- Определенные объекты воздействия угроз безопасности информации и виды воздействий на них.
- Определенные категории и виды нарушителей, способных реализовать угрозы ИБ, а также их возможности.
- Определенные актуальные способы реализации угроз ИБ.
После описания исходных данных необходимо приступить непосредственно к определению актуальности угроз. Данное действие производится на основании наличия сценария реализации угрозы. Он подразумевает под собой определение тактик и техник, которые может использовать злоумышленник. Для ознакомления с перечнем техник и тактик предусмотрено приложение 11.
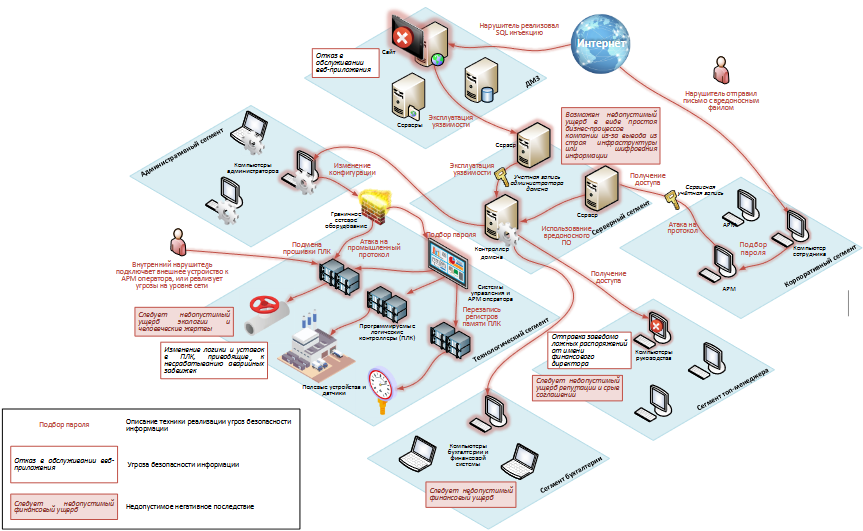
Если для системы присутствует хотя бы один сценарий угрозы ИБ, то данная угроза считается актуальной и включается в модель.
Одной из самых распространенных в наше время угроз является утечка данных. Рассмотрим, через какие каналы может быть реализована эта угроза.
Каналы утечки данных
Каналы утечки информации существуют в любом информационном пространстве. Под каналом утечки в самом общем смысле понимается неконтролируемый способ передачи информации. В результате злоумышленник может получить несанкционированный доступ к необходимым ему конфиденциальным данным компании.
Примерами утечки информации является:
- разглашение данных лицами, имеющими доступ к секретной информации,
- потеря флеш-накопителей и других типов носителей информации, на которых хранилась конфиденциальная или личная информация,
- умышленное хищение секретной информации с использованием шпионажа по открытым каналам утечки.
Существующие каналы утечки информации могут быть косвенными или прямыми. Косвенные каналы подразумевают, что злоумышленник имеет прямой доступ к технической среде конкретной системы информационной безопасности.
Примеры косвенных утечек:
- Потеря флеш-носителя или его преднамеренное хищение.
- Поиск секретных материалов путем попыток исследования мусора, выброшенных бумаг и т.п.
- Считывание побочных электромагнитных излучений и помех.
При взаимодействии по прямым каналам злоумышленник получает доступ к аппаратным средствам и информации, которая используется в информационной системе. Примерами прямой утечки информации может являться следующее:
- Работа «инсайдеров», или «человеческий фактор». Так называют людей, не соблюдающих коммерческую тайну.
- Прямое копирование информации.
К основным видам технических каналов утечки относятся:
- акустический канал — несанкционированное считывание звука на объекте информационной деятельности, например, прослушивание в реальном времени или запись разговоров,
- оптический канал — вариант хищения данных, при котором вредитель фотографирует или проводит длительное наблюдение за объектом и т.д.,
- электромагнитный канал — снятие индуктивных наводок с полей информационной системы,
- побочное электромагнитное излучение, которое злоумышленник снимает и с помощью специального оборудования преобразует в понятную форму.
Наиболее распространенным и опасным с точки зрения хранения конфиденциальной информации является акустический канал утечки. Известны тысячи случаев, когда конкурент пытался установить прослушивающие устройства и звукозаписывающие приборы на другом объекте. С помощью направленных микрофонов можно получить доступ к звуковой информации в помещении на расстоянии до 200 метров от здания.
Практически универсальным каналом утечки информации является акустоэлектрический, поскольку он может использоваться на любом уровне электрической сети. Защиту от воздействия на акустоэлектрический канал обеспечивает «транспортная развязка», которая способна генерировать помехи.
Оптический канал возможен, если рабочий процесс компании можно визуально отследить. Защита в данном случае обеспечивается обработкой конфиденциальной информации только в закрытых помещениях с хорошей звукоизоляцией.
Помимо технических каналов, существует также физический способ хищения, который подразумевает захват материального носителя с конфиденциальной информацией.
Утечка данных может произойти вследствие несанкционированного доступа.
Несанкционированный доступ
Несанкционированный доступ – это ситуация, когда лицо, не имеющее разрешения на подключение к системе или ее использование, получает доступ в систему способом, не предусмотренным владельцем системы. Обычно это называют популярным термином «взлом».
Специфика каждого отдельного случая различна. Например, несанкционированный доступ можно получить через уязвимости в программном обеспечении или с помощью прямого физического доступа к серверу или ноутбуку коллеги.
Заключение
Модель угроз ИСПДн имеет важное значение при проектировании ИС. При ее разработке стоит учитывать множество факторов, влияющих на безопасность и сохранность личной информации, а после составления пройти длительный процесс согласования и доработок.
Типы угроз персональных данных

Формирование и внедрение системы защиты ПДн является обязательным этапом для всех, кто в соответствии с действующим российским законодательством подпадает под категорию операторов персональных данных. Чтобы не тратить лишние денежные средства на обеспечение безопасности, необходимо, прежде всего, определиться с уровнем защищенности. Сделать это можно только после того, как будут определены типы угроз ИСПДн, то есть те факторы и условия, которые в сочетании могут привести к несанкционированному получению доступа и совершению операций с личной информацией граждан третьими лицами.
Методика и порядок действий по определению уровней защиты персональных данных при их обработке в информационных системах описаны в правительственном Постановлении № 1119. Также существуют дополнительные подзаконные акты и руководящие документы, на которые нужно ориентироваться, чтобы успешно подобрать меры для предотвращения НСД. Разбираясь в последовательности действий, у директоров предприятий и ИП нередко возникают сложности, поскольку нужно принимать в расчет множество требований. Минимизировать время на подготовку и установление уровня защищенности можно, доверившись профессионалам нашего центра.
Заказать разработку документов по персональным данным, в комплект которых входят частные модели угроз
Что нужно знать для определения типа угроз безопасности персональных данных?
Понимание того, какие риски существуют при обработке личной информации россиян, позволяет создать эффективную СЗПДн. Зачастую, действуя самостоятельно, руководители компаний допускают множество неточностей и ошибок в результате чего, на разработку и интеграцию средств защиты уходит масса времени, кадровых и денежных ресурсов. С другой стороны, неправильное определение типов актуальных угроз безопасности персональных данных может стать причиной попадания конфиденциальных сведений в распоряжение преступников, конкурентов и т.д. Таким образом, нужно адекватно оценить потенциальные риски и принять соответствующие меры.
Разбираясь в этом вопросе, следует учесть:
- Нормативно-правовая база предусматривает 3 типа угроз персональных данных, причем самым низким считается третий, а самым высоким — первый.
- За нарушением положений ФЗ-152 предусмотрено серьезное наказание, поэтому не следует легкомысленно относиться к установлению уровня защищенности информационных систем ПДн.
- Кроме оценки влияния потенциально опасных факторов и условий потребуется выделить категории и типы субъектов ПД, а также их количество.
- Чтобы определить тип актуальных угроз ИСПДн, необходимо принять в расчет наличие недокументированных возможностей (НДВ) в программном и прикладном софте, используемых предприятием в своей деятельности.
- Системное ПО нацелено на обеспечение работоспособности оборудования, оно не решает конкретные практические задачи, а создает условия для функционирования других приложений. Прикладное программное обеспечение наоборот предполагает непосредственное взаимодействие с пользователем, позволяя ему достигать определенных целей в рамках установленных полномочий.
- Под термином НДВ, как указано в документе, разработанном Гостехкомиссией РФ в 1999 году, понимают функциональные возможности ПО, которые не указаны в описании к софту либо не отвечают заявленным характеристиками и потенциально способны привести к неправомерному использованию конфиденциальной информации.
Угрозы 1 типа при обработке персональных данных в ИСПДн
К данной категории относятся комбинации факторов и условий, обусловленные наличием НДВ в системном, а иногда и в прикладном софте информационной системы ПДн. То есть используемые аппаратные возможности и утилиты могут стать причиной неправомерной блокировки, изменения, удаления и распространения личных сведений граждан.
Угрозы ИСПДн 2 типа
Выявляются в системах, где есть недекларируемые возможности в применяемых прикладных программах. Например, утилита, которая собирает и систематизирует ПДн, может быть использована для несанкционированного внесения изменений или уничтожения информации.
Угрозы 3 типа ИСПДн
Наиболее удачный вариант в плане затрат на защиту ИСПДн, когда отсутствует опасность получения доступа к персональным данным со стороны сотрудников и третьих лиц вследствие наличия НДВ в программном обеспечении.
Следует учесть, что без специализированных знаний и навыков определить потенциальные риски невозможно. Вам потребуется либо привлекать штатных сотрудников (если они есть), либо прибегнуть к аутсорсингу. Второй вариант предпочтительнее как в плане финансов, так и с точки зрения затрат времени. Профессионалы быстро проанализируют ПО и прочие аспекты деятельности, предоставив подробный отчет, на основании которого можно будет формировать СЗПДн (хотя это тоже лучше поручить экспертам, чтобы потом не столкнуться с проблемами во время проверок).
Порядок и особенности определения актуальных угроз безопасности
Чем раньше будет установлен уровень защищенности ИСПДн, тем меньше проблем возникнет с клиентами, поставщиками и контролирующими госструктурами. Оценка факторов риска согласно Методике, утвержденной в 2008 году ФСТЭК РФ, проводится исходя из того, существует ли вероятность их реализации в конкретной системе. При установлении типа угроз безопасности персональных данных ПДн в расчет берется уровень изначальной защищенности ИСПДн и возможность осуществления каждой из обнаруженных угроз. Существует несколько степеней опасности:
Задача специалистов, которые занимаются обеспечением информационной безопасности ПДн, заключается в выявлении из огромного многообразия рисков тех факторов, которые актуальны для определенной системы. На основе полученных результатов просчитывается, насколько защищены персональные данные и какие меры нужно предпринять для предупреждения НСД.