Центры сертификации и иерархии доверия
Центры сертификации (CA) выдают цифровые сертификаты. Цифровые сертификаты — это верифицируемые файлы данных, которые содержат сведения, чтобы помочь веб-сайтам, людям и устройствам подтвердить свою идентификацию в сети (ее подлинность проверяется центром сертификации). Центры сертификации играют важнейшую роль в работе интернета и в выполнении прозрачных и надежных онлайн-транзакций. Центры сертификации выдают миллионы цифровых сертификатов каждый год, и эти сертификаты используются для защиты информации, шифрования миллиардов транзакций и обеспечения безопасного обмена данными.
Сертификат SSL — это популярный тип цифрового сертификата, который привязывает информацию о владельце веб-сервера (и веб-сайта) к ключу шифрования. Эти ключи используются в ючу шифрования. Эти ключи используются в протоколе SSL/TLS для создания безопасной сессии между браузером и веб-сервером, на котором расположен SSL-сертификат. Чтобы браузер мог доверять SSL-сертификату и выполнял сессию SSL/TLS без предупреждений безопасности, SSL-сертификат должен содержать доменное имя веб-сайта, использующего этот сертификат, должен быть выдан надежным центром сертификации и быть действующим.
По данным аналитического сайта Netcraft (www.netcraft.com), в августе 2012 года на общедоступных веб-сайтах использовались почти 2,5 млн SSL-сертификатов. Есть вероятность, что на самом деле их на 50% больше, но реальное число на общедоступных веб-сайтах Netcraft определить не в состоянии. Это делает SSL одной из самых распространенных технологий безопасности, применяемых в настоящее время.
Как при таком обилии SSL-сертификатов определить, какому центру сертификации можно доверять?
Браузеры, операционные системы и мобильные устройства используют авторизованные программы «членства» центров сертификации, и каждый центр сертификации должен выполнить подробные условия, чтобы быть стать участником такой программы. После принятия центра сертификации в программу он получает возможность выдавать SSL-сертификаты, которым будут доверять браузеры и, соответственно, люди и устройства, использующие этот сертификат. Существует относительно небольшое количество авторизованных центров сертификации, от частных до правительственных, и, как правило, чем дольше работает центр, тем больше браузеров и устройств доверяют его сертификатам. Чтобы сертификаты обеспечивали прозрачное доверие, они должны иметь хорошую совместимость с более старыми браузерами и особенно с более старыми мобильными устройствами — это называется универсальностью и является одной из важнейших характеристик, которые центр сертификации может предложить своим клиентам.
Перед выпуском цифрового сертификата центр сертификации выполнит множество проверок идентификации заявителя. Эти проверки зависят от класса и типа сертификата, на который подана заявка. Например, для выпуска SSL-сертификата с проверкой домена будет проверяться право владения доменом, отражаемое в сертификате, а сертификат SSL с расширенной проверкой будет включать дополнительную информацию о компании, которая будет проверяться центром сертификации многими разными методами.
Более подробная информация о разных классах SSL-сертификатов содержится в статье: Классы сертификатов и примеры их использования.
PKI и иерархии доверия
Браузеры и устройства доверяют центру сертификации, принимая корневой сертификат в свое хранилище — специальную базу данных об утвержденных центрах сертификации, которая предустановлена в браузерах и на устройствах. Windows поддерживает свое хранилище корневых сертификатов, так же поступают Apple и Mozilla (для своего браузера Firefox). Многие операторы мобильной связи также имеют собственное хранилище.
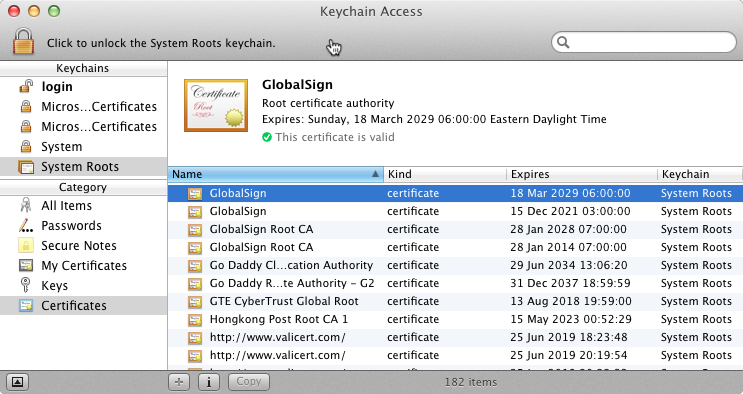
Хранилище Apple OSX доверенных корневых сертификатов
Центры сертификации используют эти предустановленные корневые сертификаты для выдачи промежуточных корневых сертификатов и цифровых сертификатов конечным объектам. Центры сертификации получают запросы на сертификаты, проверяют заявки, выпускают сертификаты и публикуют текущий статус проверки выпущенных сертификатов, так что каждый, кто пользуется сертификатом, имеет полное представление о действительности этого сертификата.
Обычно центры сертификации создают множество корневых сертификатов промежуточных центров сертификации (ICA), которые выдают сертификаты конечным пользователям, в том числе SSL-сертификаты. Это называется иерархией доверия и выглядит следующим образом:

Центры сертификации не должны выдавать цифровые сертификаты напрямую из корневого сертификата, передаваемого операторам, а только через один или несколько промежуточных центров сертификации (ICA). Центры сертификации обязаны выполнять рекомендации по безопасности чтобы свести к минимуму уязвимость корневого центра сертификации для хакерских атак. GlobalSign — один из немногих центров сертификации, которые всегда (с 1996 года) использовали ICA.
Что входит в работу центра сертификации?
Центры сертификации служат оплотом доверия в интернете и поэтому несут особую ответственность. Работа центра сертификации с соблюдением всех требований к аудиту является сложной задачей. Инфраструктура центров сертификации включает в себя значительное количество операционных элементов, аппаратного и программного обеспечения, политик отправителей и положений о правилах, проверок, элементов инфраструктуры безопасности и персонала. В совокупности эти элементы называются доверенной инфраструктурой открытого ключа (PKI).
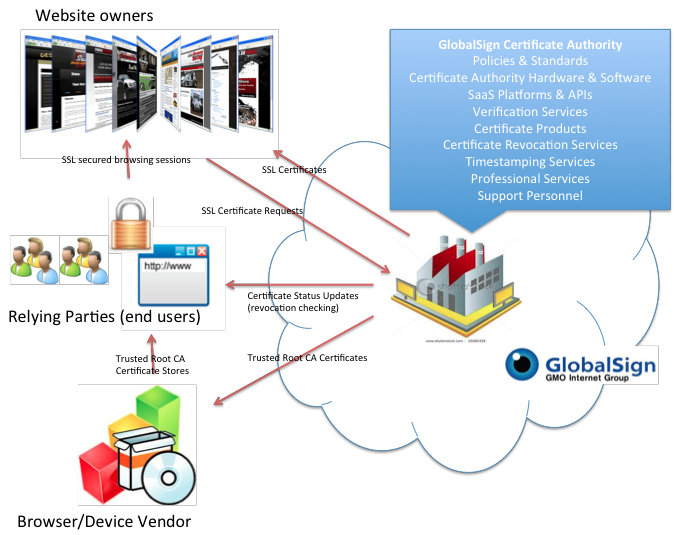
Сертификаты бывают разных форматов и поддерживают не только SSL, а еще и аутентификацию людей и устройств, а также заверяют подлинность кода и документов. Посетите раздел Продукты GlobalSign для получения более подробной информации.
Статьи информационного центра
- Что такое SSL?
- Что такое SSL-сертификат?
- Корневой сертификат УЦ
- Какие бывают типы SSL-сертификатов?
- Рекомендации по требованиям безопасности для сетей и систем сертификации
- 9 распространенных мифов о ЦС
- Что такое EV SSL?
- Использование печати доверия сайта
- Как отличить сертификаты DV от OV
- Выбор безопасного размера ключа и алгоритмов хэширования
- Переход на SHA-256
- Открытые и закрытые ключи длиной 1024 бита
- Безопасность и производительность сайта
- Опасности самоподписанных сертификатов
- Dangers of SSL Certificate Expiration
- Удаление новых основных доменов верхнего уровня (gTLD)
- Что такое шифрование с помощью открытого ключа?
- Why Should I Sign Code?
- Что такое подпись кода (Code Signing)?
- Разница между электронными и цифровыми подписями
- DUNS Number
- Адрес местонахождения организации
Что такое центр сертификации?
Проще говоря, центр сертификации — это сущность, которая выпускает цифровые сертификаты. Центры сертификации играют ключевую роль в кибербезопасности. С помощью цифровых сертификатов, которые они выпускают, вы можете доказать, что ваш сайт настоящий и не находится под контролем хакеров или других злоумышленников. Без центров сертификации было бы небезопасно совершать покупки, осуществлять банковские операции или передавать другую конфиденциальную информацию по Интернету. Буква s в префиксе https означает secure, т. е. «безопасный», и указывает на то, что владелец веб-сайта проверен центром сертификации.
Открытые и закрытые центры сертификации
Хотя открытые и закрытые центры сертификации выполняют схожие функции, между ними есть ключевые различия.
- Закрытые центры сертификации относятся к конкретному предприятию и выпускают сертификаты для внутренних целей и вариантов использования, таких как частные и виртуальные защищенные сети, аутентификация пользователей и подпись кода.
- Открытые центры сертификации — это сущности, которым браузеры доверяют обеспечение безопасности путем проверки и шифрования для пользователей при взаимодействии с общедоступными веб-сайтами и службами.
Как центр сертификации завоевывает доверие?
Открытые центры сертификации являются проверенными организациями, которые должны соответствовать базовым требованиям, установленным CA/Browser Forum . Центры сертификации и создатели интернет-браузеров вместе разработали более строгие и единообразные стандарты для управления центрами сертификации и выдачи сертификатов TLS/SSL. Базовые требования 1.0 вступили в силу 1 июля 2012 года.
Сертификаты SSL и PKI
Теперь при посещении веб-сайта будет отображаться не только буква s в префиксе https, но и значок замка в верхней панели браузера: это свидетельствует об использовании сертификата SSL. Этот сертификат выдан общедоступным доверенным центром сертификации, который основан на PKI. Развертывание сертификатов TLS/SSL — залог защиты организации и клиентов, в том числе потенциальных, от кибератак, связанных с транзакциями на сайте.
Типы сертификатов TLS/SSL
Каждое онлайн-взаимодействие должно быть защищено от вредоносных атак. Сертификаты TSL/SSL являются основой конфиденциальности, защиты и целостности бренда в цифровой сфере. Большинство центров сертификации предлагают целый ряд типов сертификатов в зависимости от требуемого уровня надежности, нормативно-правовых требований и количества защищаемых доменов.
- Сертификаты расширенной проверки (EV) SSL обеспечивают самый высокий уровень надежности и самый строгий процесс проверки. При развертывании на сайте посетители видят значок замка, название организации и обозначение HTTPS. Этот тип сертификата обычно используется для веб-приложений, которые требуют подтверждения личности для сбора данных, обработки входов или осуществления онлайн-платежей.
- Сертификаты проверки организации (OV) SSL обеспечивают подтверждение личности и шифрование и лучше всего подходят для шифрования информации пользователей во время транзакций. Большинство веб-сайтов, ориентированных на потребителей, по закону обязаны разворачивать сертификаты SSL OV, чтобы гарантировать конфиденциальность информации, передаваемой во время сеанса.
- Сертификаты проверки домена (DV) SSL содержат меньше требований к проверке подлинности, чем сертификаты EV или OV, и подтверждают только контроль над доменом. Они часто используются для приложений с низким уровнем риска, например для блогов, сообществ пользователей или информационных сайтов. Это делает сертификаты DV менее дорогими и упрощает их получение.
- Сертификаты Wildcard SSL проверяются на уровне проверки организации и являются экономически эффективным решением для защиты базового домена и любого количества аффилированных субдоменов. Помимо более низких затрат (по сравнению с покупкой нескольких отдельных сертификатов), они отличаются простотой, потому что пользователям не нужно подавать несколько запросов на подпись сертификатов (CSR) или следить за датами истечения срока действия нескольких сертификатов TLS/SSL для нескольких URL-адресов.
- Сертификаты Unified Communications (UC) SSL проверяются либо на уровне расширенной проверки, либо на уровне проверки организации. Эффективным способом консолидации нескольких сертификатов является использование альтернативных имен субъектов (SAN) для экономии затрат. Сертификаты UC SSL устанавливают доверенные личности и устраняют необходимость в уведомлениях браузера, предупреждающих посетителей об опасностях при посещении вашего сайта.
Почему сертификаты TLS/SSL крайне важны
Наличие доверенных сертификатов TLS/SSL от авторитетного центра сертификации чрезвычайно важно по ряду причин.
- Соблюдение высоких нормативно-правовых требований. Общий регламент по защите персональных данных (GDPR), принятый в Европе, вводится и в других странах мира. Организации, нарушающие стандарты GDPR, сталкиваются с серьезными штрафами или потерей доходов.
- Потеря видимости в поисковой системе. Поисковые системы ведут борьбу с сайтами, представляющими угрозу безопасности, внедряя негативные показатели безопасности и удаляя сайты из результатов поиска.
- Повышенная безопасность данных. Крайне важно защищать пароли, номера кредитных карт, финансовые операции и другие ценные данные.
- Надежные идентификационные данные. Центр сертификации проверяет идентификационные данные организаций, подтверждает, что организация имеет контроль над своими доменами, и проверяет, работает ли в организации лицо, запрашивающее сертификат.
Необходимость управления сертификатами
Организациям, в которых количество сертификатов непрерывно растет, может быть нелегко управлять сертификатами. Инструменты управления жизненным циклом сертификатов необходимы для обеспечения полной видимости запасов сертификатов. Ищите управленческие решения, которые обеспечивают широкий набор интеграций, чтобы ваша среда доверия соответствовала потребностям вашего бизнеса. Цифровые сертификаты должны соответствовать всем вашим потребностям, включая традиционные и современные сценарии использования, такие как интернет вещей (IoT) и DevOps. Вам также понадобятся профессиональные услуги и опыт решения сложных проблем, а также команда поддержки клиентов, которая доступна круглосуточно и без выходных, 365 дней в году.
Связь между центрами сертификации и PKI
Сертификационный центр, независимо от того, открытый он или закрытый, является важнейшим элементом более широкой экосистемы PKI (инфраструктуры открытых ключей). PKI является краеугольным камнем ИТ-безопасности и используется для установления доверия и безопасного взаимодействия между людьми, системами и объектами. Лучше всего для этого подходят цифровые сертификаты, которые выдаются центром сертификации для подписи, аутентификации, шифрования либо для всех трех этих операций.
Сеть доверия и центр сертификации
Сеть доверия является децентрализованной моделью шифрования и служит альтернативой PKI. Вместо центра сертификации сеть доверия полагается на серию подписей из разных источников для установления подлинности и сопоставления открытого ключа шифрования с его владельцем. Концепция сети доверия была введена Филом Циммерманом в 1992 году в руководстве, посвященном модели PGP (pretty good privacy — «довольно хорошая конфиденциальность») версии 2.0. Центр сертификации, напротив, полагается на доверенные сторонние организации, которые должны отвечать строгим требованиям и подвергаться ежегодному аудиту.
Центр сертификации
В криптографии центр сертификации или удостоверяющий центр (англ. Certification authority, CA ) — сторона (отдел, организация), чья честность неоспорима, а открытый ключ широко известен. Задача центра сертификации — подтверждать подлинность ключей шифрования с помощью сертификатов электронной подписи.
Технически центр сертификации реализован как компонент глобальной службы каталогов, отвечающий за управление криптографическими ключами пользователей. Открытые ключи и другая информация о пользователях хранится удостоверяющими центрами в виде цифровых сертификатов.
Потребность в центре сертификации
Асимметричный шифр позволяет шифровать одним ключом, а расшифровывать другим. Таким образом, один ключ (ключ расшифровки, «секретный») хранится у принимающей стороны, а второй (ключ шифрования, «открытый») можно получить при сеансе прямой связи, по почте, найти на «электронной доске объявлений», и т. д. Но такая система связи остаётся уязвимой для злоумышленника, который представляется Алисой, но отдаёт свой открытый ключ, а не её.
Для решения этой проблемы ключ Алисы подписывается центром сертификации. Конечно же, предполагается, что центр сертификации честный и не подпишет ключ злоумышленника. И второе требование: открытый ключ центра сертификации распространяется настолько широко, что ещё до установления связи Алиса и Боб будут иметь этот ключ, и злоумышленник ничего не сможет с этим поделать.
Когда сеть очень велика, нагрузка на центр сертификации получается большая. Поэтому сертификаты могут образовывать цепочки: корневой центр сертификации подписывает ключ службы безопасности компании, а та — ключи сотрудников.
Наконец, секретные ключи абонентов время от времени раскрываются. Поэтому, если есть возможность связаться напрямую с центром сертификации, последний должен иметь возможность отозвать тот или иной сертификат.
На случай, если есть дешёвый открытый канал связи (например, Интернет) и дорогой засекреченный (например, личная встреча), существуют самозаверенные сертификаты. Их, в отличие от обычных, дистанционно отзывать невозможно.
Основные сведения
Центр сертификации — это компонент глобальной службы каталогов, отвечающий за управление криптографическими ключами пользователей.
Открытые ключи и другая информация о пользователях хранится центрами сертификации в виде цифровых сертификатов, имеющих следующую структуру:
- серийный номер сертификата;
- объектный идентификатор алгоритма электронной подписи;
- имя удостоверяющего центра;
- срок годности;
- имя владельца сертификата (имя пользователя, которому принадлежит сертификат);
- открытые ключи владельца сертификата (ключей может быть несколько);
- объектные идентификаторы алгоритмов, ассоциированных с открытыми ключами владельца сертификата;
- электронная подпись, сгенерированная с использованием секретного ключа удостоверяющего центра (подписывается результат хэширования всей информации, хранящейся в сертификате).
Отличием аккредитованного центра является то, что он находится в договорных отношениях с вышестоящим удостоверяющим центром и не является первым владельцем самоподписанного сертификата в списке удостоверенных корневых сертификатов. Корневой сертификат аккредитованного центра удостоверен вышестоящим удостоверяющим центром в иерархии системы удостоверения. Таким образом, аккредитованный центр получает «техническое право» работы и наследует «доверие» от организации, выполнившей аккредитацию.
Аккредитованный центр сертификации ключей обязан выполнять все обязательства и требования, установленные законодательством страны нахождения или организацией, проводящей аккредитацию в своих интересах и в соответствии со своими правилами.
Порядок аккредитации и требования, которым должен отвечать аккредитованный центр сертификации ключей, устанавливаются соответствующим уполномоченным органом государства или организации, выполняющей аккредитацию.
Центр сертификации ключей имеет право:
- предоставлять услуги по удостоверению сертификатов электронной цифровой подписи
- обслуживать сертификаты открытых ключей
- получать и проверять информацию, необходимую для создания соответствия информации указанной в сертификате ключа и предъявленными документами.
См. также
Ссылки
- Перечень центров сертификации по странам
- Удостоверяющие центры в каталоге ссылок Open Directory Project (dmoz).
- Список корневых сертификатов, включенных в Firefox
- Обзор Удостоверяющих Центров
Что такое центр сертификации (CA)?
Центры сертификации (ЦС) имеют решающее значение для защиты онлайн-коммуникаций и удостоверений личности. Но что именно делает центр сертификации? И как они устанавливают доверие в Интернете? Это руководство поможет ответить на эти вопросы.
Какова роль центра сертификации?
A центр сертификации — это компания или организация, которая осуществляет проверку личности объектов (таких как веб-сайты, адреса электронной почты, компании или отдельные лица) и привязывает их к криптографическим ключам посредством выпуска электронных документов, известных как цифровые сертификаты .
Цифровой сертификат обеспечивает:
- Аутентификация, служащая учетными данными для проверки личности объекта, которому они выданы.
- Шифрование для безопасной связи в незащищенных сетях, таких как Интернет.
- Целостность документов подписанный вместе с сертификатом, чтобы они не могли быть изменены третьим лицом во время транспортировки.
Эти с сертификаты обеспечивают безопасную зашифрованную связь между двумя сторонами посредством шифрования с открытым ключом. Центр сертификации проверяет личность заявителя сертификата и выдает сертификат, содержащий его открытый ключ. Затем центр сертификации поставит цифровую подпись выданному сертификату своим собственным закрытым ключом, что подтвердит достоверность сертификата.
Центры сертификации, такие как SSL.com, встраивают свои корневые сертификаты в операционные системы, браузеры и другие приложения, такие как продукты Adobe, в случае сертификатов для подписи документов. Это позволяет им выдавать SSL/TLS сертификаты для веб-сайтов, сертификаты электронной почты, сертификаты подписи кода и многое другое. Затем проверяющие стороны могут доверять сертификатам, привязанным к этим корневым центрам сертификации.
Защитите свой веб-сайт с помощью надежного SSL SSL.com.TLS сертификаты. Получить бесплатную квоту в сертификатах проверенного домена, проверенной организации или сертификатах расширенной проверки.
Как центр сертификации проверяет и выдает сертификаты?
При запросе сертификата у центра сертификации заявитель сначала генерирует пару открытого и закрытого ключей. Закрытый ключ должен оставаться под единоличным контролем и собственностью заявителя. Однако в некоторых случаях закрытый ключ может быть сгенерирован и надежно сохранен в аппаратном модуле безопасности (HSM), контролируемом выдавшим его центром сертификации.
Затем заявитель отправляет запрос на подпись сертификата (CSR), содержащие свой открытый ключ и другие идентифицирующие данные, для ЦС через онлайн-форму.
Затем, Центр сертификации предпримет шаги для проверки личности заявителя и права требовать учетные данные, такие как доменные имена для сертификатов сервера или адреса электронной почты для сертификатов электронной почты в CSR. Этот процесс зависит от типа сертификата и уровня проверки. Например, для выдачи SSL-сертификата OV или EV ЦС потребуют деловые документы и подтверждение личности заявителя и права собственности на доменные имена.
Если проверка прошла успешно, центр сертификации выдает сертификат, содержащий данные и открытый ключ из CSR. Центр сертификации подписывает выданный сертификат в цифровой форме своим собственным секретным ключом, чтобы подтвердить, что он подтвердил личность.
Для чего используются сертификаты, выданные ЦС?
Сертификаты используются по-разному в зависимости от типа сертификата:
- Для TLS/SSL-сертификаты заявитель устанавливает сертификат на свой веб-сервер, чтобы включить HTTPS и шифровать связь. Закрытый ключ надежно хранится на сервере.
- В сертификатах подписи кода закрытый ключ используется для цифровой подписи программного обеспечения, исполняемых файлов, сценариев и т. д.
- S/MIME сертификаты безопасности электронной почты устанавливаются в почтовых клиентах и используются для шифрования, подписи или аутентификации электронных писем.
- Сертификаты аутентификации клиента устанавливаются на устройствах или системах пользователей для аутентификации их личности на серверах или приложениях.
- Сертификаты подписи документов устанавливаются в приложениях для подписи документов и используются для применения сертифицированных цифровых подписей к электронным документам.
Правильное использование закрытого ключа важно для каждого типа и цели сертификата.
Что содержит цифровой сертификат?
Цифровой сертификат — это электронный документ, который связывает личность с парой криптографических ключей посредством подписи центра сертификации.
Сертификаты могут содержать такую информацию, как:
- Доменные имена
- Адреса электронной почты
- Деловая или индивидуальная идентичность
- Открытый ключ, используемый для включения шифрования
- Выдача сведений о центре сертификации
- Срок годности
- Серийный номер сертификата
- Подпись для предотвращения подделки
Выдавая сертификат, центр сертификации заявляет, что содержащийся в нем открытый ключ принадлежит указанному идентификатору.
Соответствующий закрытый ключ хранится заявителем в секрете. Пара открытого и закрытого ключей обеспечивает безопасную зашифрованную связь через SSL/TLS и другие протоколы.
Как центры сертификации помогают установить доверие?
Чтобы выданному сертификату можно было доверять, необходимо доверять выдавшему его центру сертификации. Центры сертификации устанавливают доверие через цепочки сертификатов.
Цепочка сертификатов связывает ваш сертификат конечного объекта с сертификатом доверенного корневого центра сертификации через промежуточные выдающие центры сертификации:
- Доверенный корневой сертификат ЦС (якорь доверия)
- Сертификаты промежуточного центра сертификации, выданные root
- Сертификат конечного лица, выданный заявителю
Браузеры, устройства, операционные системы и приложения поставляются с предустановленными сертификатами корневого центра сертификации от доверенных центров, таких как SSL.com . Расширяя доверие по всей цепочке, SSL.com может выдавать доверенные сертификаты.
Цепочки сертификатов позволяют расширить доверие масштабируемым и безопасным способом. Каждое звено в цепочке ведет к доверенному якорю. Если какое-либо звено в цепочке отсутствует или не является надежным, клиенты увидят ошибки при доступе к сайту с установленным этим сертификатом. Правильная цепь имеет важное значение.
Предоставляет ли SSL.com доверенные сертификаты?
SSL.com — это центр сертификации, который выдает различные типы доверенных цифровых сертификатов, в том числе:
- SSL /TLS сертификаты, защищающие веб-сайты с помощью HTTPS
- S/MIME сертификаты для защиты электронной почты
- Сертификаты подписи кода для проверки программного обеспечения
- Клиентские сертификаты для аутентификации устройств/пользователей
- Сертификаты подписи документов для подтверждения целостности электронных документов
Корневые и промежуточные сертификаты, выданные SSL.com, по умолчанию встроены во все основные веб-браузеры и операционные системы. Это дает SSL.com возможность продавать доверенные сертификаты веб-сайтам и организациям.
SSL.com также предлагает такие услуги, как состоялся PKI Платформа , который позволяет компаниям создавать свои собственные внутренние центры сертификации, интегрированные с общественным доверием SSL.com.
Заключение
Таким образом, центры сертификации образуют основу доверия в Интернете, выдавая, проверяя и управляя цифровыми сертификатами. Хотя они сложны внутри, они обеспечивают безопасные зашифрованные соединения через инфраструктуру открытых ключей (PKI).
Теперь вы понимаете решающую роль центров сертификации в подтверждении личности и установлении доверительной связи между сторонами.
Свяжитесь с нашим отделом продаж, чтобы узнать о оптовых скидках и индивидуальных решениях, адаптированных к потребностям вашего бизнеса в сертификатах.