Персональные данные работников: как работодателю не нарушить закон
У предпринимателя хранится стандартная информация о работниках: имя, контакты, номер паспорта, прошлые места работы. Такая информация — персональные данные людей. Собирать, хранить и удалять её нужно по правилам из закона.
Если персональные данные хранить неправильно, бизнес оштрафует Роскомнадзор. В ещё худшей ситуации личная информация утечёт к банкам, конкурентам и бывшим супругам работников. Тогда к штрафу добавится обязанность компенсировать моральный вред.
Чтобы избежать штрафов и судов, нужно один раз настроить работу с персональными данными сотрудников. Хорошая новость в том, что это несложно сделать самостоятельно. Рассказываем как.
Основная информация о персональных данных:
Глава 14 Трудового кодекса РФ
Закон № 152-ФЗ О персональных данных
Положение об особенностях обработки персональных данных без средств автоматизации
Каких работодателей касаются правила о персональных данных
Каждый человек сам решает, что и кому сообщать о себе. Это его частная жизнь, она конфиденциальна.
Чтобы информация о частной жизни не распространялась, действуют правила работы с персональными данными. Это следует из ст. 2 Закона № 152-ФЗ.
Предприниматели и организации, заключившие хотя бы один трудовой договор, отвечают за утечку сведений о частной жизни работников. Считается, что работодатели — операторы персональных данных. Они собирают информацию, хранят её в кадровых документах, передают в налоговую и пенсионный фонд. Основание — ст. 3 и 7 Закона № 152-ФЗ.
Правила работы с персональными данными не изменятся, если число работников вырастет до десяти или двух тысяч по всей стране.
Бизнесу без наёмного персонала в этом плане меньше хлопот. За свои паспортные данные и номера банковских карт предприниматели отвечают сами. Требований нет, составлять документы не надо.
Что такое персональные данные работника
Персональные данные — это любая информация о человеке, из которой можно понять, о ком речь — ст. 3 Закона № 152-ФЗ.
Более ясного определения нет. Поэтому работодатели обязаны следить за всеми документами, где есть имена, даты рождения, адреса и подобные сведения о работниках.
Вот список для ориентира:
Кадровые документы — трудовые договоры, трудовые книжки, личные карточки, приказы об отпусках и выговорах, заявления на отпуск.
Копии документов от работника — паспорта, СНИЛСа, свидетельства о рождении детей.
Бухгалтерские документы — расчётные листы по зарплате и премиям. Любые сведения о зарплате — это в принципе персональные данные, они секретны. Так сказано в Письме Роскомнадзора от 07.02.2014 № 08КМ-3681.
Фото работника — например, на пропуск.
Отпечатки пальцев — это биометрические персональные данные. Для них те же правила.
Неформальные документы — резюме, анкеты, характеристики, тесты на психологическую совместимость скорпиона и змееносца в активной фазе луны.
Новым ИП — год Эльбы в подарок
Год онлайн-бухгалтерии на тарифе Премиум для ИП младше 3 месяцев
Попробовать бесплатно
Что будет за нарушение закона о персональных данных
За утечку персональных данных и даже формальные ошибки работодатели отвечают по административной, гражданской и уголовной ответственности.
Административная ответственность: штрафы
Работу с персональными данными контролируют Роскомнадзор и прокуратура. С внеплановой проверкой приходят по жалобе работника, в том числе бывшего.
Штрафуют за избыточный сбор данных, отсутствие в кадровой документации согласия работника, утечку и отказ уточнить сведения по ст. 13.11 КоАП РФ. Размер штрафа — до 75 000 ₽.
Попасть на административную ответственность можно за сам факт нарушения закона. Проверяющие не будут разбираться, была ли реальная опасность, что мошенники оформят микрозайм по копии паспорта.
Компания использовала копии документов людей как черновики. Это незаконное распространение персональных данных. Прокуратура назначила штраф 25 000 ₽ — дело № 44а-1189/2018.
Гражданско-правовая ответственность: моральный вред работнику
Если по вине работодателя стали известны факты из частной жизни, работнику полагается компенсация морального вреда.
Дела о моральном вреде рассматривает суд по иску работника. Сумма компенсации зависит от последствий и бывает ощутимой.
Скриншот трудового договора с размером зарплаты работника попал в интернет. Компания не уследила или не придала этому значения. По всей видимости, был резонансный спор, но правило секретности персональных данных действует и тут. Работник отсудил 25 000 ₽ — дело № 33-4172/13.
Уголовная ответственность
В тяжёлом случае утечки данных о человеке через СМИ, интернет или как-то ещё публично на руководителя заводят уголовное дело по ст. 137 УК РФ.
В уголовном деле смотрят на реальный вред личной и семейной жизни человека. Например, на ютуб слили видео с камер в офисе — так жена менеджера узнала об измене.
Наказание грозит вплоть до лишения свободы на четыре года. Но такие дела, конечно, редкость.
Не уследивших за персональными данными кадровика, бухгалтера и директора можно уволить и переложить на них убытки от штрафов. Посмотрите нашу статью про дисциплинарную и материальную ответственность работников.
Правила работы с персональными данными работника
Правила о персональных данных разбросаны по разным законам. Мы собрали их в один столбик и упростили:
�� Персональные данные работника обрабатывают только с его письменного согласия.
�� Персональные данные работника нельзя никому сообщать без его согласия — ст. 7 Закона № 152-ФЗ. Даже коллегам и членам семьи. Но есть исключения, связанные с угрозой жизни и здоровью. Например, врачам скорой помощи можно сказать про аллергию.
�� Работодатель берёт от работника только нужные для работы сведения — ст. 86 ТК РФ.
О политических взглядах, вероисповедании и сексуальной ориентации расспрашивать нельзя. Про здоровье можно выяснить только то, что нужно для конкретной рабочей функции.
�� Персональные данные получают у самого работника. Когда нужные сведения есть только у третьей стороны, с работника берут письменное согласие.
�� Работодатель на свои деньги обеспечивает физическую сохранность документов с персональными данными. Хранить документы в надёжном месте — одна из главных его обязанностей.
�� Данные о работнике должны быть точными и свежими. Работодатель обязан заменять, обновлять и удалять информацию по просьбе работника — ст. 5 Закона № 152-ФЗ.
�� Работник в любое время может получить бесплатно копию документов с персональными данными — ст. 89 ТК РФ.
�� В фирме назначают ответственного за персональные данные. Этого специалиста знакомят с правилами работы из закона.
30 дней Эльбы в подарок
Оцените все возможности онлайн-бухгалтерии бесплатно
Попробовать бесплатно
Как настроить работу с персональными данными: инструкция
Чтобы законно собирать и хранить информацию о персонале, надо составить несколько скучных документов и кому-то поручить постоянную бумажную работу (возможно, самому себе). Это не так сложно, как кажется на первый взгляд.
1. Составьте и утвердите локальный нормативный акт — Положение о защите персональных данных работников.
Обычно положение дублирует закон. Знакомьте с ним письменно каждого работника. Подписи удобно собирать на обратной стороне положения.
2. Назначьте ответственного за персональные данные.
Так нужно в силу ст. 22.1 Закона № 152-ФЗ.
Назначенный человек будет отвечать за сбор согласий с работников и физическую защиту документов. Возьмите с него обязательство о неразглашении данных. Брать трудовые книжки, договоры и копии паспортов сможет только он.
ИП и организации с одним учредителем ответственным назначают себя.
3. Берите с каждого работника письменное согласие на обработку персональных данных.
Отсутствие согласия — популярный повод для штрафа. Отдельно оформлять согласие не надо, если пользуетесь типовой формой трудового договора для микропредприятия. В форме есть строка о согласии на обработку.
Если планируете получать сведения о человеке у третьих лиц, например, рекомендации с прошлых мест работы или справки о судимости, возьмите согласие и на это.
4. Храните документы с персональными данными в надёжном месте.
Критериев надёжности нет. Какие конкретно нужны меры безопасности и как не допустить утечку, решает работодатель. Это его право по ст. 18.1 Закона № 152-ФЗ и п. 15 Положения.
Для хранения подойдёт сейф или ящик на замке. К такому месту не должно быть доступа у других людей, кроме ответственного за персональные данные.
Хранить информацию в электронном виде разрешено только на сервере в России по ст. 18 Закона № 152-ФЗ.
5. Уничтожайте персональные данные полностью.
Отслужившие документы нельзя просто взять и выбросить в мусорное ведро или отправить на черновики. Нельзя даже хранить на всякий случай — это нарушение.
Ненужные резюме, заявления и копии паспортов уничтожают. Сделать это надо так, чтобы никто не смог посмотреть и взять данные из них. Такое требование прописано в п. 10 Положения. Пользуйтесь шредером или мелко порвите бумаги.
Аналогичное требование к удалению данных с сервера: чтобы не осталось копий.
6. Если нужно, уведомляйте Роскомнадзор.
По общему правилу работодатель не обязан сообщать Роскомнадзору о сборе и хранении персональных данных.
Однако при использовании информации о людях не только в кадрах и бухгалтерии, работодатель отправляет уведомление — ст. 22 Закона № 152-ФЗ.
Например, когда сообщает банку о заработке сотрудника или подтверждает визовому центру место работы. В обоих случаях это передача персональных данных. Надо уведомлять Роскомнадзор.
А при работе через сайт с именами и контактами клиентов, вам совершенно точно нужен важный документ — Политика конфиденциальности.
Сделали все документы? Пройдите самопроверку на сайте Роструда. Это бесплатно и штрафов за найденные нарушения не будет.
7. Исполняйте требования закона не только формально.
Работодатель в курсе личной жизни подчинённых. Он давал справку о доходах для кредита, видел больничный лист на ребёнка и знает о недавнем разводе администратора.
Постарайтесь никому не рассказывать о жизни работников. Так вы не нарушите закон.
Статья актуальна на 27.01.2022
Виды персональных данных
Процветание бизнеса тесно связано с тем, насколько серьезно организация подходит к обеспечению информационной безопасности. Особое значение имеет определение и нейтрализация угроз безопасности, касающихся несанкционированного доступа к личной информации клиентов и партнеров. Персональные данные — это виды сведений, которые дают возможность косвенно либо напрямую идентифицировать гражданина и в отдельных случаях получить о нем дополнительную информацию.
Осуществляя любой вид обработки ПДн, предприниматель, компания либо муниципальный/государственный орган обязаны придерживаться прописанных в ФЗ-152 требований, в частности, продумать систему защиты от НСД и последующего несанкционированного использования. В зависимости от того, какие виды ПДн вы обрабатываете, нужны будут определенные СЗИ, поэтому важно разобраться с актуальной классификацией. Обращаем внимание, что под персональными данными понимаются данные, касающиеся конкретного человека. То есть абстрактный адрес электронной почты либо мобильный номер к таковым не относятся, поскольку не представляется возможным определить, чьи они. Четко проследить разницу можно на примере опросов — если вы просите сообщить имя и фамилию либо семейное положение, то речь идет о ПДн, соответственно нужно просить согласие на обработку, а в случае анонимного анкетирования такой необходимости не возникает.
Категории и виды ПДн
В процессе установления уровня защищенности и организации мероприятий, направленных на нейтрализацию угроз безопасности, приоритетное значение имеет классификация ПДн, предусмотренная ФЗ-152 и Постановление Правительства № 1119. В них прописано четыре категории ПДн, которые обрабатываются в ИС:
- Общедоступные — те, которые опубликованы в открытых источниках с согласия владельца (если субъект хочет удалить сведения, он может подать заявление оператору либо обратиться в суд). К таким относятся дата, место рождения, адрес прописки и проживания, профессия и место работы, адрес электронной почты, телефонный номер, образование.
- Специальные — ПДн, которые касаются сексуальной жизни субъекта, его политических, философских и религиозных воззрений, а также расовой и половой принадлежности. Доступ к такой информации предоставляется только по решению суда, в рамках работы органов правосудия, при реализации международных соглашений либо после получения письменного разрешения владельца.
- Биометрические — любые биологические либо физиологические особенности, которые дают возможность определить личность субъекта, к примеру, ДНК, фотографии, группа крови, рисунок сетчатки глаза, отпечатки пальцев и т.д. Оператору для обработки подобных ПДн нужно предварительно получить разрешение (за исключением случаев, когда есть судебное решение либо речь идет о расследовании преступлений). Однако если хранение осуществляется не с целью установления личности, то сведения не относятся к категории биометрических ПДн (в зависимости от ситуации их можно определить как специальные либо общедоступные).
- Иные — ПДн, которые нельзя определить ни в одну из других групп. Фактически, это дополнительная информация о человеке, которая часто меняется: размер зарплаты, социальный статус, рабочий стаж, длительность и даты отпуска и т.д.
Помимо того, можно выделить несколько разновидностей персональных данных в зависимости от целей и способа их обработки:
- сведения в муниципальных и государственных ИС;
- личные сведения в полностью автоматизированных системах;
- ПДн, необходимые для агитации политических сил, раскрутки товаров и услуг;
- трансграничная передача данных (когда информация передается за пределы страны).
Какие можно выделить типы персональных данных?
Кроме описанных видов ПД, классифицировать личные сведения граждан можно на основании положений ТК, Конституции Российской Федерации и других ФЗ. Например, при организации трудовых процессов происходит обработка двух типов документов:
- Подаваемые сотрудниками в момент приема на работу и подписания соглашения с работодателем. Речь идет о трудовой книжке, дипломах об окончании учебных заведений, паспорте, сертификатах, подтверждающих специальные знания, документах о постановке/снятии с воинского учета и т.д.
- Формируемые непосредственно работодателем в отношении персонала. К данному типу относятся внутренние приказы (о зачислении, о выдаче премиальных средств), расчетная документация, персональная карточка.
Есть еще несколько способов разделения персональных данных по разным критериям:
- по содержанию — биометрические и не биометрические;
- по направлению — обычные и специальные;
- по степени доступа — конфиденциальные и те, которые находятся в общем доступе.
Зачем проводить классификацию ПДн?
Проанализировать виды персональной информации и понять, какие именно сведения вы используете в своей деятельности, очень важно. От этого зависит список законодательных требований к защите ИС, и, соответственно, затраты на внедрение средств профилактики и реагирования на УБ. Кроме того, это позволит избежать нарушений и штрафных санкций со стороны контролирующих органов, а также завоевать репутацию надежной компании, что положительно скажется на уровне дохода.
Субъект персональных данных

Еще на этапе планирования коммерческой или некоммерческой деятельности необходимо задуматься о том, как ваша компания будет исполнять законодательные требования в сфере ПДн. Проблеме информационной защиты в России уделяется особое внимание: разрабатываются и принимаются новые положения, дорабатываются действующие законы, создаются новые механизмы контроля и, что самое важное, ужесточаются штрафные санкции за подтвержденные нарушения. Начинать проработку вопроса следует с определения, что такое субъект ПДн, какие у него есть права, и какие обязательства на оператора накладывает ФЗ-152 (основной документ, регулирующий взаимоотношения участником операций с персональными данными). Из нашего обзора вы получите нужную информацию и не станете совершать ошибки, которые поставят под угрозу деловую репутацию и вызовут незапланированные финансовые затраты.
Кто является субъектом персональных данных
В процессе торговли, производства, оказания услуг предприниматели, компании и государственные органы взаимодействуют с гражданами, получая от них определенную информацию. Если с помощью предоставляемых сведений можно идентифицировать личность, то речь идет об обработке ПДн. Человек, которого ПДн помогают определить, является субъектом персональных данных — в качестве ПДн могут выступать ФИО, адрес, социальный статус, дата рождения, профессия, уровень образования, материальное положение, заработная плата и т.д. Независимо от возраста и других характеристик, на всех граждан Российской Федерации распространяется действие ФЗ-152, где четко прописаны права, обязанности оператора, а также сроки проведения процессуальных действий, меры обеспечения безопасности и несение ответственности за неправомерные действия с конфиденциальными сведениями.
За исключением некоторых ситуаций, указанных в законе, для хранения, изменения, применения, накопления, обезличивания и прочих операций компания, ИП и муниципальным органам требуется от владельца ПДн письменное согласие на обработку.
Какие права имеет субъект обработки персональных данных
Государство, в первую очередь, заинтересовано в обеспечении безопасности личных сведений граждан, чьи сведения проходят обработку, поэтому наделяет их целым рядом прав в рамках взаимодействия с операторами. Полный список указан в Главе 3 ФЗ-152, который следует внимательно изучить всем, кто намерен подписывать письменное или электронное соглашение на копирование, сбор, уничтожение, дополнение и прочие операции со своими персональными данными. Из наиболее важных моментов следует отметить возможность получения точной и исчерпывающей информации о работе с ПДн, где есть ответы на следующие вопросы:
- на какие конкретно действия соглашаются субъекты;
- какова нормативно-правовая база сформированных взаимоотношений;
- с какой целью осуществляется сбор ПДн;
- каким образом будет осуществляться обработка;
- кто является оператором, какой у него юридический адрес;
- какие лица имеют доступ к конфиденциальным данным;
- какие виды ПДн проходят обработку;
- как долго будет осуществляться хранение идентифицирующей информации;
- планируется ли передача ПДн за границу;
- кто проводит операции с данными по поручению основного оператора (если привлекаются аутсорсинговые компании).
Если ПДн используются в рамках коммерческой деятельности либо политической агитации, то обязательным является наличие согласия на распространение персональных данных. Также на оператора накладывается обязательство сразу прекратить использование сведений, если субъект подает соответствующий запрос. При наличии обоснованных подозрений, что используемые сведения неполные, ошибочные либо получены незаконным способом субъект вправе потребовать их немедленной блокировки и уничтожения в предусмотренные действующим законодательством сроки.
ФЗ-152 устанавливает запрет на принятие решений, которые приводят к правовым последствиям в отношении субъекта ПДн, если обработка производится исключительно электронным способом. Для проведения операций необходимо сначала получить письменное согласие.
На рассмотрение возражений от физических лиц закон отводит до 7 рабочих дней. Если гражданина не устраивает результат, то можно пожаловаться на действия либо бездействие организации в Роскомнадзор или же сразу идти в суд с исковым заявлением. В последние лет все чаще субъектам ПДн удается выигрывать дела, а многие споры получается разрешить на досудебном этапе.
Примечательно, что около 50% проведенных Роскомнадзором внеплановых проверок операторов инициированы субъектами, обнаружившими и способными подтвердить факт нарушения закона в отношении их персональных данных.
Особенности подачи запросов операторам ПДн
Использовать свое право на получение достоверных и актуальных сведений о том, какие ПДн и в каком количестве используются оператором, может любой субъект путем подачи заявления. Обращаться следует письменно (форма заявления произвольная) либо в цифровой форме с применением электронной подписи — документы имеют равную юридическую силу, но есть ряд условий к их составлению. В подаваемом запросе обязательно нужно указать:
- ФИО и прочие данные субъекта;
- уникальный номер документа, идентифицирующего личность (либо его представителя), а также дату получения и орган выдачи;
- доказательства наличия взаимоотношений между субъектом и оператором — лучше всего прописать номер и дату договора;
- подпись заявителя (непосредственно субъекта или уполномоченного лица).
К сожалению, ИП и организации не всегда быстро реагируют на обращения физлиц, поэтому нередко возникает потребность в подаче повторного запроса. Сделать это можно не раньше, чем спустя 30 календарных дней, если нет законных оснований подать заявление раньше. Еще раз попросить о предоставлении сведений об обрабатываемых ПДн можно также в том случае, если при первичном обращении вам дали неполную или неточную информацию. Причем если запрос окажется необоснованным, например, не будет доказательств факта выполнения операций с личными сведениями, то оператор имеет законное право ответить вам отказом.
Получение от субъекта согласия на обработку ПДн
Если не хотите попасть в область пристального внимания контролирующих органов и платить десятки тысяч рублей штрафа за несанкционированное использование личной информации, нужно получать официальное согласие на совершение тех или иных операций. Субъект ПДн подтверждает его, подписывая соглашение после детального изучения всех пунктов и подпунктов. Документ должен описывать все запланированные действия конкретно, четко и понятно, чтобы у человека не возникало сложностей с интерпретацией запланированных действий. В противном случае, владелец может отозвать согласие, лишая вас права обрабатывать его личные сведения до повторного подписания документа установленного образца.
В отдельных случаях необязательно ставить подпись лично — можно признать согласие электронным способом, используя ЭЦП.
Чтобы соглашение приобрело юридическую силу, необходимо убедиться в том, что текст документа включает:
- ФИО и адрес субъекта персональных данных;
- сведения об органе, выдавшем паспорт или другой подтверждающий личность документ;
- имя, отчество и фамилию, а также место регистрации официального представителя (если он есть);
- информацию об операторе, начиная от юридического адреса, заканчивая правильным наименованием;
- четкий перечень будущих действий и цели обработки;
- ограничения по срокам;
- упоминание о возможности отозвать согласие;
- подписи и даты всех участников либо их представителей.
Когда дело касается погибших субъектов ПДн, предусмотренные ФЗ права относительно личных сведений, переходят наследникам в предусмотренные законодательством сроки.
Ответы на распространенные вопросы о защите прав субъектов ПДн
Определение субъекта персональных данных достаточно четкое и понятное, но как у операторов, так и у рядовых граждан часто возникают вопросы, связанные с реализацией обязанностей и обеспечения прав участников взаимоотношений. Дадим ответы на самые популярные из них:
1. Кого подразумевают под Уполномоченным органом, отвечающим за защиту прав граждан в сфере ПДн? Речь идет о федеральном органе исполнительной власти, на которого возлагается функция контролировать различные аспекты в области связи и информационных технологий. С 2009 года после вступления в силу постановления Правительства № 228 такой госструктурой является Роскомнадзор. Именно этот орган проводит проверки, обрабатывает заявления операторов, рассматривает заявления от субъектов на несанкционированное использование их ПДн и т.д. В том числе у него есть право штрафовать за обнаруженные нарушения.
2. Считается ли ИП или компания оператором ПДн, если она не прошла процедуру внесения в Реестр Роскомнадзора? В соответствии с ФЗ-152 под эту категорию подпадают все, кто осуществляет обработку персональных данных, независимо от того, включены ли они в Реестр или нет.
3. Всегда ли нужно сообщать контролирующему органу о выполнении операций с ПДн? Да, оператору необходимо сначала проинформировать Роскомнадзор о начале обработки, а потом начинать сбор, копирование, хранение, изменение и другие действия с персональными данными. Исключение составляют случаи, когда речь идет о:
- работе религиозной либо общественной организации, которая действует в соответствии с актуальными требованиями в сфере защиты ПДн;
- заключении официального соглашения с субъектом для исполнения взаимных обязательств;
- обработке данных, связанных с трудоустройством;
- использовании только ФИО;
- обеспечении безопасности и целостности государства;
- изготовлении одноразового пропуска на территорию предприятия;
- наличии письменного соглашения владельца ПДн на их распространение;
- обработке без применения автоматизированных средств учета и хранения;
- вхождении информации в ИСПДн со статусом государственных информационных систем, действующих для поддержания общественного порядка;
- поддержании транспортной безопасности на разных уровнях.
4. Как интерпретируют понятие конфиденциальности? В Статье 7 ФЗ-152 его определяют как обязанность операторов и прочих лиц, имеющих доступ к личным сведениям физлиц, не распространять их и не передавать без соответствующего разрешения субъекта третьим лицам.
5. Какой документ является подтверждением факта уничтожения ПДн (после достижения поставленных целей, по запросу владельца и т.д.)? Согласно установленному российским законодательством порядку, сначала оператор должен разработать локальные акты, регулирующие саму процедуру, затем зафиксировать результат в особом журнале либо составить соответствующий акт.
6. Идентифицируют ли сайт как ИСПДн? Да, по характеристикам, прописанным в Статье 10 ФЗ-152, любой портал (корпоративный, информационный и т.д.) является ИС, соответственно, на него распространяются и остальные положения закона, в частности, необходимость информировать пользователей о целях, методах и прочих аспектах обработки ПДн.
7. Действуют ли законодательные требования на фирмы, зарегистрированные в других государствах? Да. При организации деятельности представительства зарубежной организации нужно быть готовыми к тому, что на его деятельность в пределах РФ будут распространяться те же правила, что и на местных операторов.
Персональные данные: что это такое, как обрабатывать и защищать по закону
Когда сайт или приложение собирает информацию о пользователях (физических лицах), то владелец ресурса считается оператором персональных данных (ПДн). Попробовали разобраться, как это сделать правильно и в рамках действующего законодательства. Личный кабинет в приложении, форма сбора email на сайте или отслеживание геолокации — это все сбор ПДн. Когда владелец ресурса становится оператором ПДн, то подпадает под […]
Когда сайт или приложение собирает информацию о пользователях (физических лицах), то владелец ресурса считается оператором персональных данных (ПДн). Попробовали разобраться, как это сделать правильно и в рамках действующего законодательства.
Личный кабинет в приложении, форма сбора email на сайте или отслеживание геолокации — это все сбор ПДн. Когда владелец ресурса становится оператором ПДн, то подпадает под 152-ФЗ — закон «О персональных данных», в котором много правил, как оператор обязан обращаться с ПДн, чтобы обеспечивать права субъектов ПДн.
Что относится к персональным данным, а что нет
Чтобы определить, что такое ПДн и как с ними работать, обратимся к Федеральному закону №152-ФЗ «О персональных данных». В законе есть следующее определение персональных данных:
«Персональные данные — это любая информация, относящаяся к прямо или косвенно определенному или определяемому физическому лицу»
Телефон, email, фотография, ФИО — все это может считаться ПДн.
Также к ПДн можно отнести:
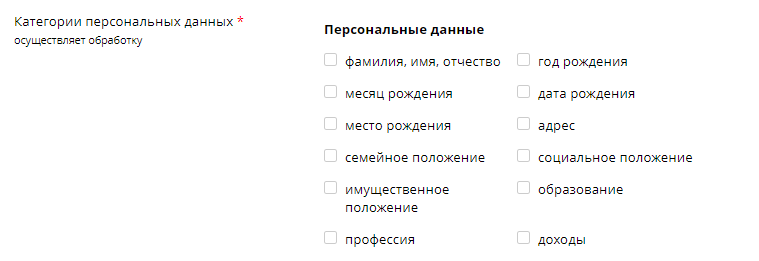
- национальность;
- политические, философские и религиозные взгляды;
- место регистрации;
- информацию о здоровье, отпечатки пальцев и образцы голоса;
- информация о судимостях;
- номер телефона и электронная почта;
- СНИЛС, ИНН и паспортные данные;
- ссылки на личные страницы и cookies.
Но есть нюансы. В совокупности друг с другом эти данные могут считаться ПДн, а по отдельности — не всегда. Например, сам по себе адрес электронной почты не ПДн — это абстрактные данные. Но адрес почты «petrov120999@mail.ru», который принадлежит Петрову Петру Петровичу — это ПДн.
Аналогично с телефоном — сам по себе номер это не ПДн. Но если в базе телефонного оператора указано, что владелец номера +7999-999-99-99 — Петров Петр Петрович, то это уже персональные данные. По ним оператор идентифицирует владельца.
Фотографии человека всегда является ПДн, однако они не всегда являются биометрическими ПДн, на обработку которых требуется письменное согласие. К примеру, фото в скане паспорта в личном деле сотрудника. Такая фотография не будет являться биометрией, поскольку не используется для идентификации.
Фамилия, имя и отчество тоже не всегда ПДн. Например, когда мы не знаем человека и без дополнительной информации затруднительно его идентифицировать. Информация «Петров Петр Петрович» ничего нам не говорит — полных совпадений может быть сотни. Но если у нас есть сопоставление, что у Петрова Петра Петровича номер телефона +7-999-999-9999, то это уже ПДн.
Часто ФИО задает контекст и становится ключевой частью в персональной информации, без которой большая часть данных теряет смысл. Например, когда мы анонимно опрашиваем посетителей сайта о размере зарплаты, то не собираем ПДн. Но если через опрос мы выясняем фамилии и имена, то эта информация уже ПДн.
Полного списка ПДн нет. Данные из списка не всегда относятся к ПДн. Поэтому в 152-ФЗ нет эталонного перечня информации, или законченного списка, по которому было бы понятно, из чего состоят персональные данные. Причина в том, что они зависят от контекста.
Если по набору информации можно идентифицировать человека, как личность, то это ПДн. Если для идентификации нужна дополнительная информации — набор данных уже не ПДн.
Примечание. 152-ФЗ не уникален. В Европе действует его аналог — Общий регламент по защите данных (GDPR). GDPR похож на 152-ФЗ, но есть и некоторые различия. Для начала взглянем на типы ПДн.
Типы персональных данных
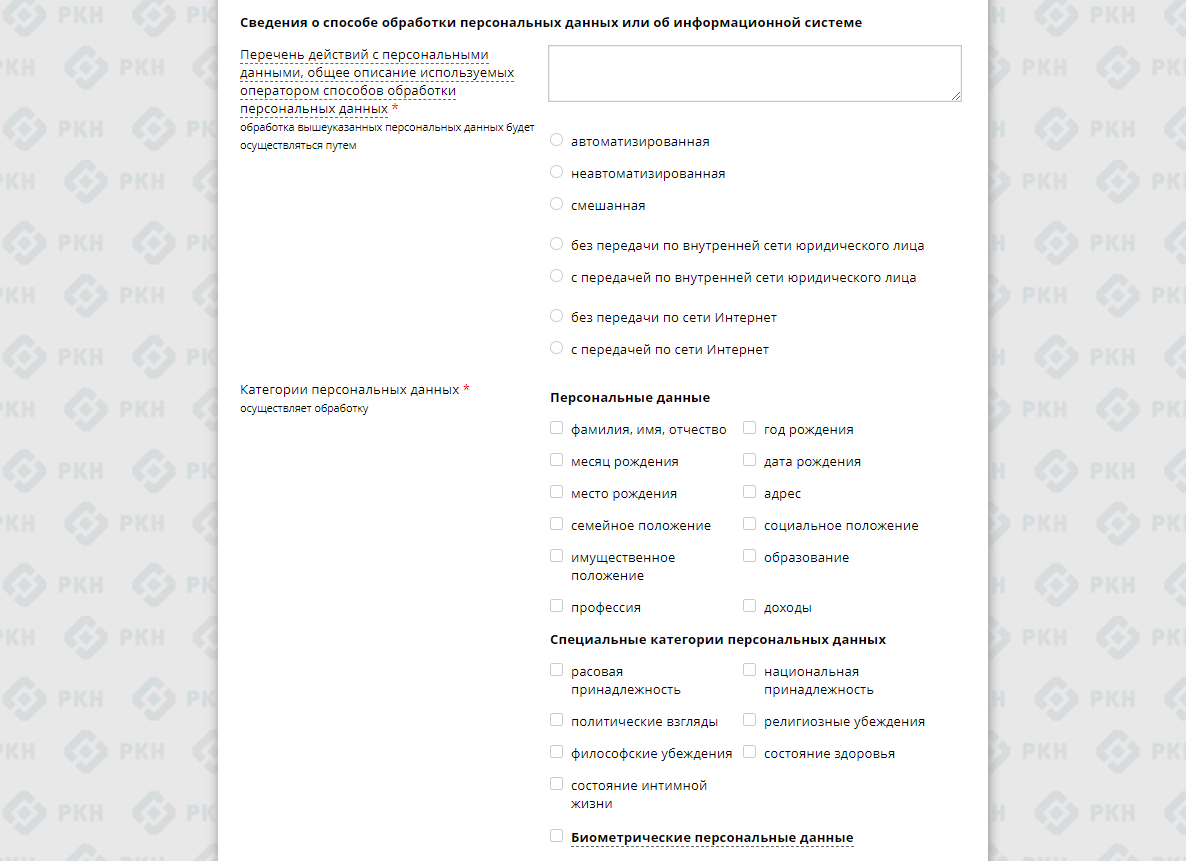
152-ФЗ делит ПДн на 4 категории:
- общедоступные;
- специальные;
- биометрические;
- иные.
Общедоступные
Кажется, что данные, которые известны родным, друзьям или работодателю, однако это в корне неверно. По закону ПДн из общедоступных источников — это только справочники и адресные книги, данные в которые заносятся только с согласия субъекта ПДн. Данные, которые можно найти в интернете общедоступными не являются (за исключением случаев, когда пользователь дал согласие сделать их общедоступными).
Специальные
Определенные ПДн входят в категорию специальных, а именно информация о:
- расе, национальности и религии;
- политических и философских взглядах;
- здоровье;
- подробностях личной жизни;
- судимостях.
Биометрические
Это информация о физиологических и биологических особенностях человека:
- отпечатки пальцев;
- генетическая информация;
- рисунок радужной оболочки глаз;
- образцы голоса;
- фотографии, если они используются для идентификации.
Но есть нюанс. В 2013 году Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций разъяснила, что здесь тоже важен контекст:
Если вы сдали кровь для анализов, то это не биометрические данные — информация с результатами не используется, чтобы выяснить личность. Но отпечатки пальцев, которые требуются для входа офис, уже биометрические данные — узоры на пальце используются для опознания личности.
Иные
Сюда входят ПДн, что не относятся ко всем предыдущим. Например:
- фамилия, имя, отчество;
- паспортные данные;
- электронная почта или геолокация;
- информация о принадлежности к определенной социальной группе;
- стаж работы.
Субъекты и операторы
В законе есть две сущности: субъект и оператор ПДн.
Субъектом персональных данных считается человек, чьи персональные данные обрабатывает оператор ПДн.
Субъект — это физическое лицо: владелец аккаунта в соцсети, посетитель сайта или покупатель в магазине. Например, клиент интернет-магазина заказал ноутбук, а чтобы его получить, выбрал курьерскую доставку, оставив фамилию, имя, адрес и телефон. По этим данным можно определить личность покупателя (субъекта ПДн), а магазин таким образом становится оператором.
Оператор — это физическое лицо или организация (государственная или частная), которая организует обработку и обрабатывает ПДн, а также определяет цели обработки, состав данных и совершаемые с ними действия.
Например, операторами становятся работодатели, когда соприкасаются с личными данными сотрудников. Даже если сотрудник всего один — работодатель уже оператор.
Как оператору работать с персональными данными
Рассмотрим, как оператору обрабатывать и защищать ПДн.
Сбор
Условия. Если на сайте или в приложении есть возможность зарегистрироваться, заполнить анкету, заказать товар или подписаться на рассылку — это ресурс уже собирает ПДн. В 9 статье 152-ФЗ сказано, что обрабатывать персональные данные можно только с согласия пользователей (кроме исключений, указанных в статье 6). В интернете согласие получают с помощью конклюдентного действия, а письменную форму согласия заменяют на электронную с помощью усиленной квалифицированной ЭП.
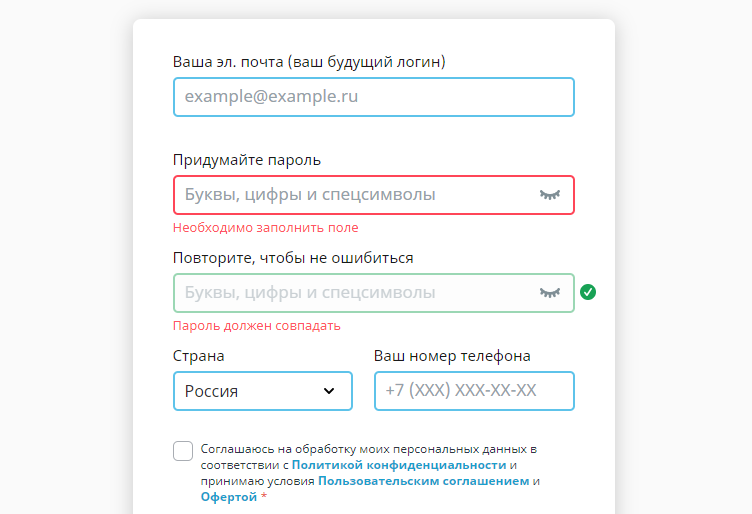
Согласие – документ, где указаны конкретные категории ПДн и конкретные цели обработки, для которых осуществляется сбор. Общий подход компании к обработке всех ПДн для всех целей регламентируется документом «Политика конфиденциальности». В электронном виде под каждой формой необходимо добавить чекбокс с текстом: «Даю согласие на обработку персональных данных в соответствии с политикой конфиденциальности». Без «галочки» пользование ресурсом должно быть невозможно.
Для сбора Cookies в рамках соблюдения GDPR тоже понадобится разрешение.
Обычно новым пользователям показывается всплывающее окно с предупреждением, что сайт собирает Cookies, IP и геолокацию, а если пользователь не согласен, то может не пользоваться сайтом.
Исключения. Согласие на обработку ПДн нужно не всегда. Случаи, при которых обработка персональных данных допускается без согласия субъекта персональных данных, предусмотрены пунктами 2-11 части 1 статьи 6 152-ФЗ, но если кратко, то согласие не обязательно для обработки общедоступных данных, обезличенной статистики и СМИ (при условии соблюдения прав субъекта). При этом все данные, естественно, не должны передаваться третьим лицам. Чаще всего, на сайты, приложения и, в целом, на коммерческие ресурсы в интернете, исключения не распространяются.
Примечание. Когда оператор передает ПДн в облако, у оператора должно быть согласие субъекта на передачу, а также обязательно нужно удостовериться, что инфраструктура соответствует 152-ФЗ по требуемому уровню защищенности и заключить поручение на обработку. Это гарантия спокойной работы и отсутствия в дальнейшем проблем с Роскомнадзором. Например, облако на базе VMware и Облачные серверы в Selectel соответствуют требованиям по 3 уровню защищенности ПДн.
Обработка
Все, что происходит с ПДн — это обработка:
- передача;
- запись;
- хранение;
- извлечение;
- изменение;
- обезличивание;
- анализ;
- удаление.
Сбор — это тоже обработка.
Обработка бывает трех видов:
- Автоматизированная — с помощью СВТ (средств вычислительной техники). Это компьютеры, телефоны и другие электронные устройства, базы данных, программы, скрипты.
- Смешанная — обработка человеком при участии СВТ. Например, когда в бухгалтерии вбивают в программу данные из бумажного заявления на отпуск.
- Неавтоматизированная — без автоматизации, на бумажных носителях.
Условия. Обработка ПДн должна проходить с согласия субъектов. Для обработки должны быть четкие цели, например, для рассылки. В соответствии с целями, можно обрабатывать только ограниченный набор данных и не больше. Например, для рассылки не нужны паспортные данные и ИНН.
Хранение
Если информация о субъектах хранится на серверах, жестких дисках, флешках, в облаке или даже в распечатанном виде — это называется хранением персональных данных.
Условия. К обработке ПДн много требований со стороны 152-ФЗ.
- Данных нужно хранить столько, сколько достаточно для выполнения целей обработки.
- Информация должна храниться так, чтобы можно было определить субъекта, не дольше, чем того требуют цели обработки.
- Если данных не хватает или они неточные, то оператор обязан их уточнить или удалить.
- Если есть базы данных с разными ПДн, собранными для разных целей, их нельзя объединять.
- После обработки ПДн должны быть уничтожены или обезличены.
- Если ПДн передаются в другую страну, нужно удостовериться, что там есть подходящая система защиты, а субъект дал на это отдельное согласие (если страна не входит в перечень стран, обеспечивающих адекватную защиту прав субъектов ПДн).
Субъект может в любой момент запросить у оператора (в письменном или электронном виде с помощью усиленной квалифицированной ЭП) какие данные на него есть, цели обработки и состав данных. А если информация неточная или старая — может потребовать ее обновить.
Защита
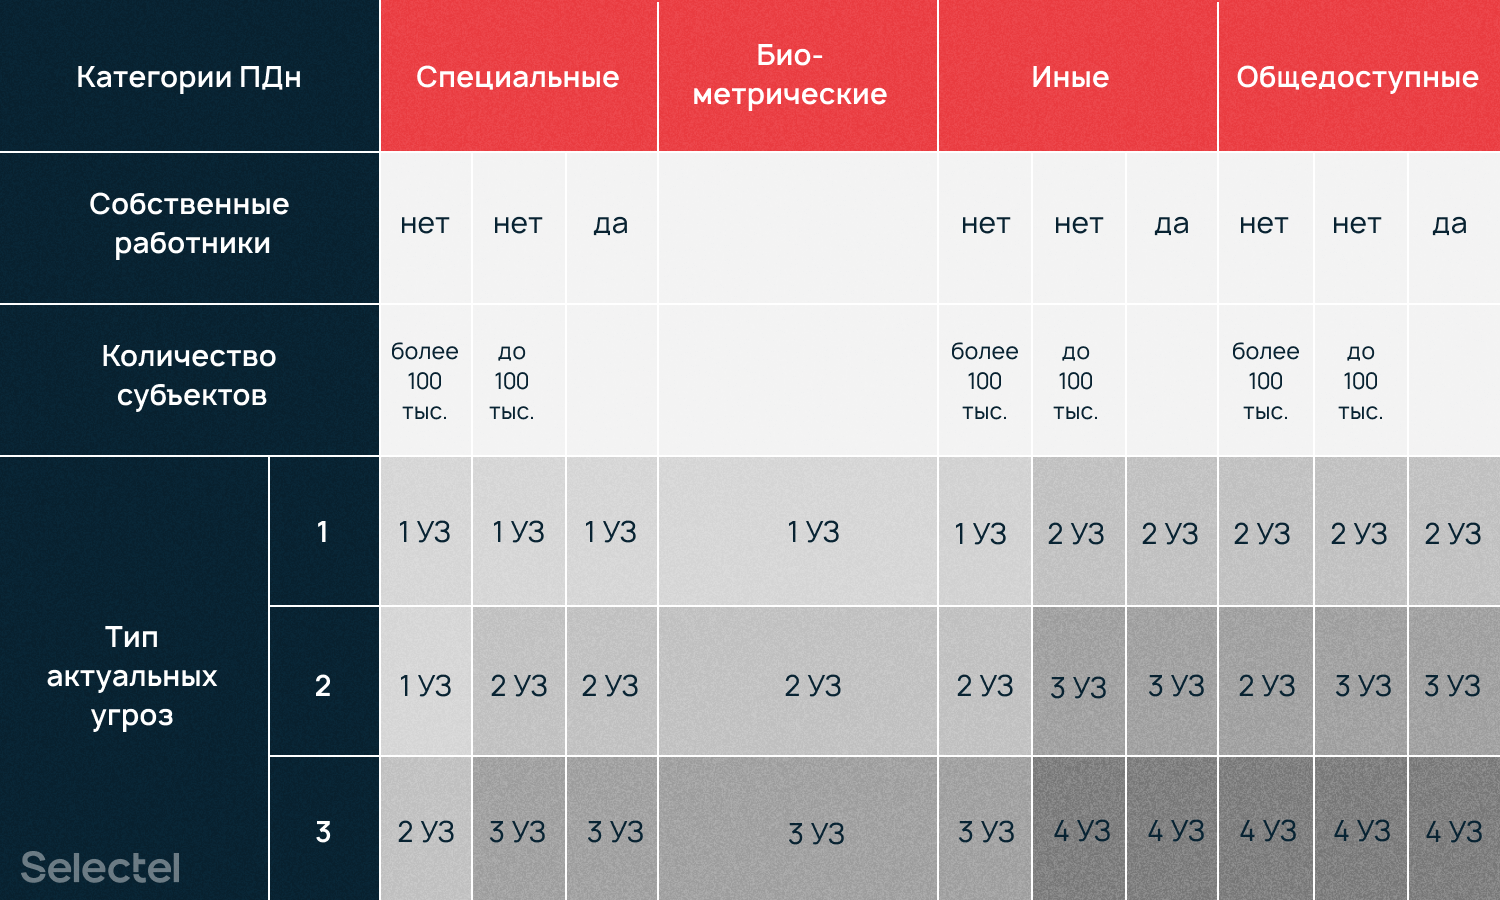
Согласно 152-ФЗ, оператор отвечает за все, что происходит с ПДн, даже если привлек сторонних лиц для обработки. Например, если банк собрал базу скан-копий паспортов клиентов, а она попала к мошенникам — отвечает банк. Поэтому информационные системы персональных данных (ИСПДн) должны быть хорошо защищены. Критерий «хорошо» означает в соответствии с уровнем защищенности обрабатываемых данных (УЗ). Уровни защищенности определены в постановлении Правительства 1119 и связаны с категорией ПДн.
Каждый оператор обязан самостоятельно определить уровень защищенности ПДн и настроить IT-инфраструктуру, в соответствии с требованиями. Чтобы было проще ориентироваться, используйте таблицу определения УЗ.
Примечание. Если храните данные в ЦОД, то инфраструктура должна соответствовать требованиям приказа ФСТЭК. Соответствие подтверждается оценкой эффективности принимаемых мер по обеспечению безопасности ПДн. Аттестованный сегмент ЦОД Selectel соответствует требованиям по 1 уровню защищенности ПДн и 1 классу защиты государственных информационных систем.
Операторы обязаны (кроме случаев, указанных в части 2 статьи 22 152-ФЗ) подать уведомление в Роскомнадзор, чтобы организацию внесли в реестр операторов ПДн. В заявлении обязательно указать какие меры предприняты для защиты, какие ПДн и где будете хранить.
Документы
Подготовить оборудование, ПО и инженерные системы недостаточно. Для обработки ПДн нужно еще много документов:
- Политика в отношении обработки персональных данных. Общедоступный документ, отражающий политику компании в части обработки ПДн.
- Модель угроз безопасности информации. В документе описываются актуальные для информационной системы персональных данных угрозы.
- Приказ о назначении ответственного за обеспечение безопасности персональных данных — обычно назначают сотрудника службы информационной безопасности. Он будет отвечать за обеспечение безопасности ПДн.
- Приказ о назначении ответственного за организацию обработки персональных данных – обычно назначают сотрудника юридического отдела, который отвечает за правильную организацию процесса обработки ПДн и соблюдение прав субъектов.
- Акт оценки вреда субъектам ПДн. Документ, в котором производится оценка вреда, который может быть причинен субъектам ПДн в случае нарушения требований 152-ФЗ.
Это неполный список из организационных документов. Список названий займет слишком много места, поэтому оставим ссылку на большой список.
Ответственность
Роскомнадзор проверяет компании — собирают ли они ПДн и зарегистрировались ли как оператор, если это необходимо. За нарушения штрафует, согласно статье 13.11 КоАП РФ.
Например, за незаконную обработку без согласия штраф от 1 до 30 тысяч рублей, в зависимости кто нарушил: физлицо, юрлицо или должностное лицо. Также штрафуют, если оператор не защищает информацию или не обеспечивает запись, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение персональных данных в базах данных, находящихся на территории России.
Штрафы можно получить не только за халатное отношение к ПДн, но и если не разработать соответствующую документацию или приказы. Например, если нет «Политики в отношении обработки персональных данных» возможен штраф от 700 рублей до 30 тысяч. А если нет «Модели угроз безопасности» — штраф от 1 тысячи для физлиц до 50 тысяч рублей для юрлиц.
Примечание. Хранение данных в облаке не снимает ответственности с оператора. ЦОД — промежуточное звено, третье лицо. Инфраструктура, соответствующая требованиям, помогает оператору не беспокоиться о требованиях регулятора в зоне ответственности провайдераа. Но вся ответственность перед субъектом лежит на операторе.
Краткий чек-лист для обработки ПДн
Персональные данные — информация, которая относится к конкретному человеку: ФИО, номер телефона, e-mail, группа крови или фотография.
При обработке ПДн, нужно соблюдать требования 152-ФЗ:
- Зарегистрироваться в Роскомнадзоре, как оператор (кроме исключений, перечисленных в части 2 статьи 22)
- Получать согласие у субъекта и не собирать лишние данные.
- Отвечать на обращения субъектов и предоставлять всю информацию.
- Собирать и хранить информацию только для достижения определенных целей в определенный срок.
- Защищать ПДн по закону.
- Уточнять, блокировать или уничтожать ПДн по заявлению субъектов или когда достигли целей.
В законе, постановлениях и других документах, связанных со 152-ФЗ, нет четких указаний или чек-листов, что делать в разных случаях, чтобы работать по закону. Поэтому у нас есть только примерные списки действий при работе с ПДн, которые можете использовать.